事件背景:老牌MaaS团伙的持续进化
近期,以提供“恶意软件即服务”(MaaS)而臭名昭著的Golden Chickens团伙(被安全机构追踪为TAG-195)再次进入了我们的视野。尽管此前该组织的内部运作机制已被多次曝光,但他们并未就此收手,反而推出了四款全新的恶意软件家族:TinyEgg、ChonkyChicken、模块化版ChonkyChicken以及浏览器凭据窃取工具ChromEggscalator。
从我们的应急响应经验来看,这类成熟的MaaS团伙具备极高的商业化运作能力,他们不仅持续更新武器库,还通过不断演进的架构来提升攻击隐蔽性。这些工具正被TAG-127等下游攻击者广泛利用,针对企业进行社会工程学攻击。
攻击链分析:ClickFix与诱导执行
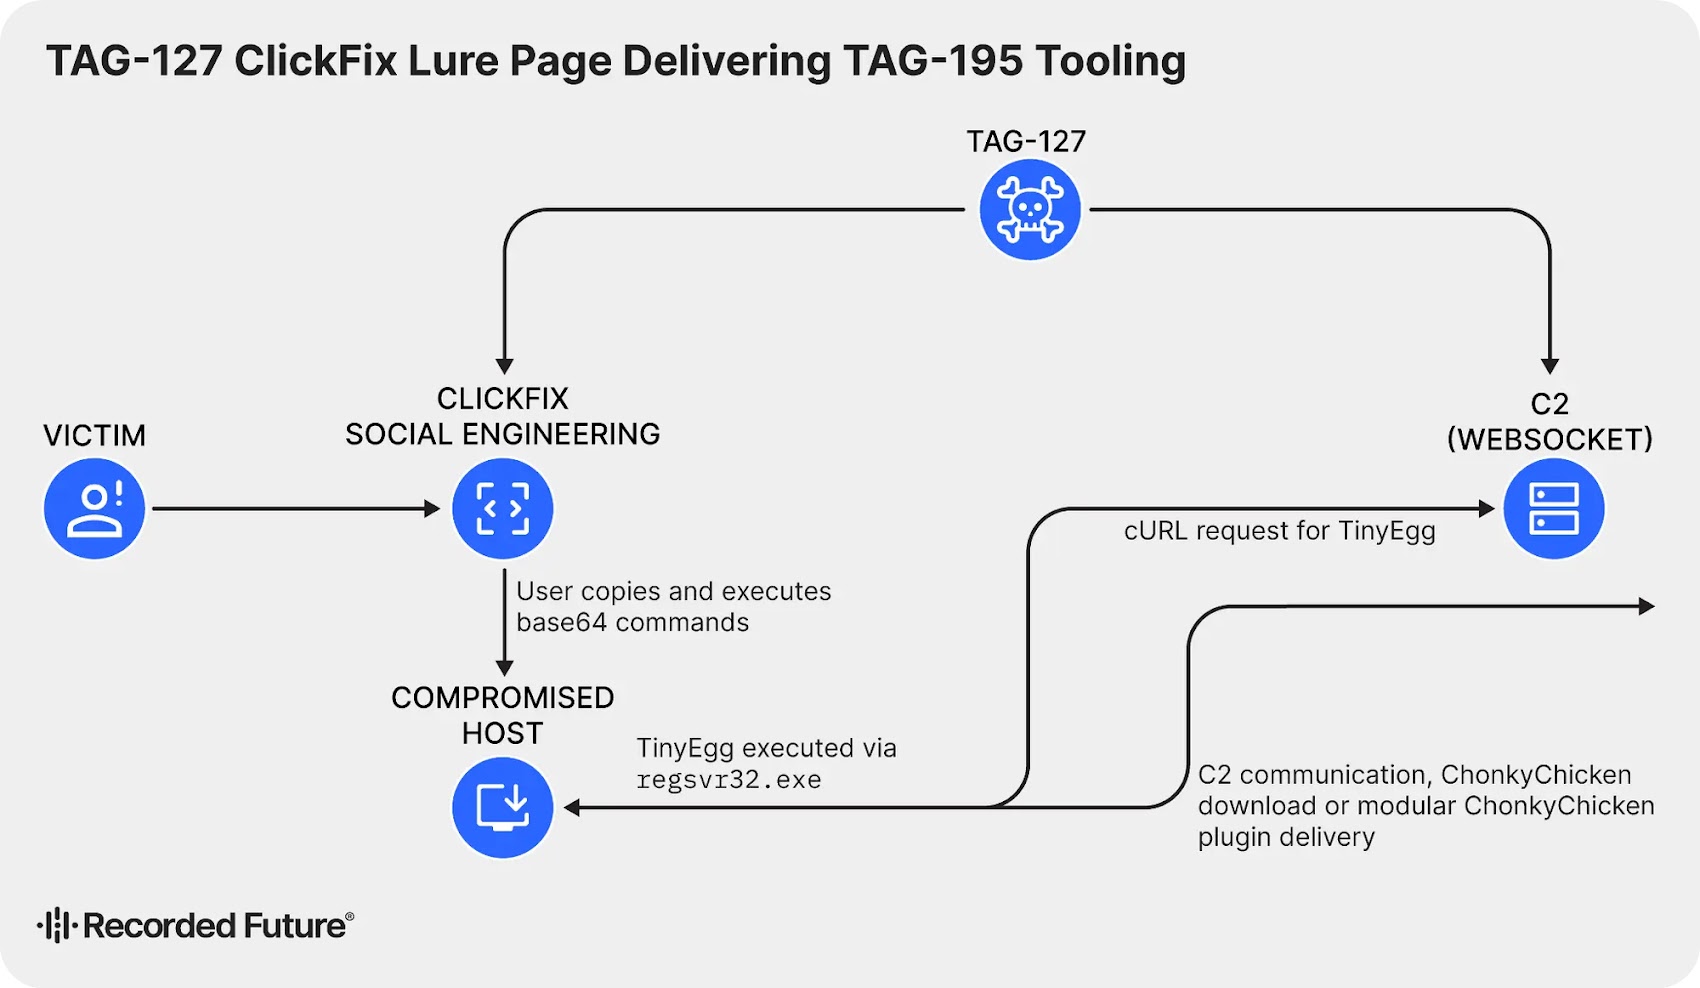
在近期监测到的攻击案例中,攻击者主要利用“ClickFix”式社会工程学手段作为初始访问路径。诱饵通常伪装成正常的系统通知或浏览器更新,诱导用户手动执行攻击者预设的恶意命令。
这一环节是很多企业容易忽视的重点。攻击者通过诱骗用户在终端执行一段精心构造的脚本,从而从远程基础设施下载OCX载荷。随后,轻量级的后门程序TinyEgg会被植入主机。TinyEgg主要负责环境探测与宿主分析,一旦检测到沙箱或自动化分析环境,它会立即终止运行,从而规避安全防御系统的初步筛查。
技术手法解析:模块化带来的隐蔽性升级
本次更新的核心在于“模块化架构”的转型。TAG-195通过模块化设计,将原本臃肿的单一后门拆解为“控制器+插件”模式。
TinyEgg作为先锋,负责建立WebSocket连接并维持C2通信,随后根据指令加载后续功能。而升级后的ChonkyChicken则具备了完整的后渗透能力,它支持多达14种功能模块,包括进程管理、屏幕截图、键盘记录、网络侦察以及浏览器凭据窃取等。
这种架构的优势非常明显:
- 降低静态检测率:基础植入物体积微小,且核心功能按需从C2服务器拉取,大大减少了在终端留下的特征。
- 商业化灵活配置:攻击者可以根据客户需求,选择性地投放功能模块,既降低了被发现后的损失风险,又满足了不同目标的定制化攻击需求。
- 持续开发能力:例如其中名为“wtrack”的模块功能尚不明确,显示出该团伙正在测试新型攻击手段。
安全建议与Solar经验
面对此类不断演进的专业化攻击组织,企业应当建立纵深防御体系:
第一,加强对终端执行行为的管控。ClickFix攻击的核心在于利用系统内置工具(如PowerShell、CMD)执行恶意命令,建议企业通过EDR等工具对敏感命令执行进行实时监控和阻断。 第二,重视浏览器安全。针对ChromEggscalator这类窃取工具,应强制实施多因素认证(MFA),并限制浏览器存储敏感凭据,防止单点突破导致全线失守。 第三,提升威胁情报感知能力。类似Golden Chickens这样的团伙,其基础设施更新往往有迹可循,及时更新威胁情报库并进行关联分析,是防范此类攻击的关键。
从我们处理的实际案例来看,防御的本质不仅是封堵已知漏洞,更是对异常行为模式的快速响应。当终端出现异常的网络连接或非预期的脚本执行时,必须第一时间进行隔离分析。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com