事件背景与影响
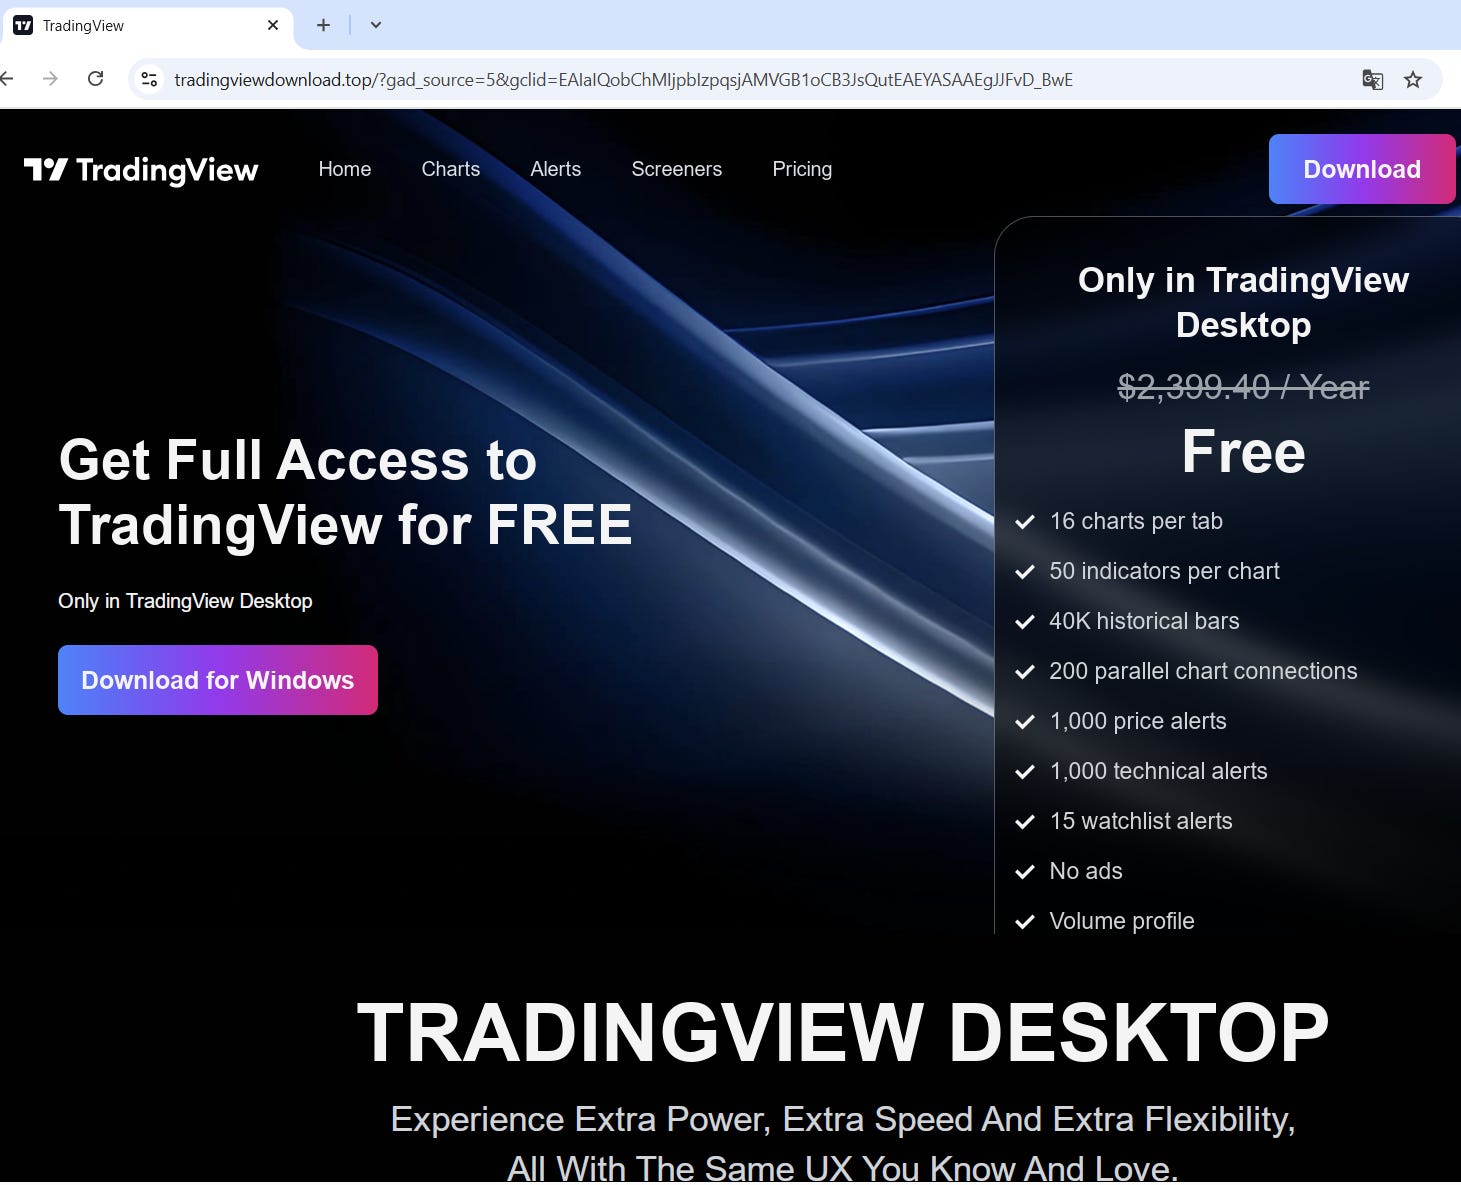
近期,安全研究机构披露了一项名为“SourTrade”的恶意广告(Malvertising)活动。该行动自2024年底开始活跃,主要针对全球12个国家的零售交易者和加密货币投资者,通过伪造TradingView、Solana和Luno等知名金融平台页面,诱导用户下载恶意软件。
从我们的应急响应经验来看,攻击者在金融领域的“钓鱼”手段愈发精细,不仅通过多语言页面提升可信度,还利用先进的指纹识别技术屏蔽安全研究人员和爬虫,仅对特定目标展示恶意页面。这种精准打击策略使得该活动在长时间内保持了较高的隐蔽性。
攻击链深度解析
SourTrade最引人关注的特点在于其“现场拼装”的执行逻辑。与传统恶意软件直接从固定URL下载成品不同,该攻击利用了现代浏览器的特性,将恶意程序“拆解”后分段传输,最终在受害者的浏览器内合成。
攻击链主要分为三个关键阶段:
首先是环境准备与混淆。页面通过ServiceWorker和SharedWorker在后台静默运行,无需用户点击下载按钮,便开始在后台构建交付路径。
其次是组件获取。浏览器会从攻击者控制的二级域名获取合法的Bun运行时环境,并结合从配置文件(/config)中获取的Base64编码的PE头部、分段表及恶意JavaScriptCore字节码。
最后是本地拼装。攻击者利用AES-CTR加密算法生成伪随机字节流,并按照预设的模板将Bun运行时、随机流和恶意载荷拼接在一起。这种方式导致网络传输中从未出现过一个完整的恶意文件,极大干扰了传统的基于文件哈希的检测手段。
技术手法与演进
这一环节是很多企业容易忽视的盲区。攻击者巧妙利用了Bun运行时支持将应用和字节码编译为Windows可执行文件的合法特性,实现了“借壳”攻击。
此外,该攻击通过动态生成文件,使得每一位受害者收到的下载文件哈希值都不尽相同。这种多态性(Polymorphism)设计,使得依靠静态特征码匹配的杀毒软件在面对此类威胁时显得力不从心。虽然该攻击并未利用浏览器漏洞,也未绕过“网络标记(MotW)”机制,但其通过隐藏的iframe和流式下载技术,成功完成了恶意载荷的交付。
Solar 应急响应团队的安全建议
面对此类不断演进的恶意广告攻击,单一的防御手段已不再有效。我们建议从以下几个维度加强防范:
第一,强化访问来源校验。类似攻击近年来明显增加,企业应教育员工及用户养成良好的访问习惯,严禁通过广告链接下载钱包或交易类软件,务必通过官方域名直接访问。
第二,提升全链路监测能力。安全团队不应仅关注单一的文件哈希或网络请求,而应关注从广告跳转、落地页特征、配置请求(/config)到Worker进程行为的全链路异常,识别潜在的“拼装”行为。
第三,防御非对称威胁。由于该类攻击利用了合法运行时环境,传统的黑名单机制往往滞后。建议在终端部署行为监控,重点拦截浏览器进程发起的非预期文件写入和流式下载行为。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com