事件背景:隐蔽的跨国网络攻击
近期,一个被命名为 GopherWhisper 的高级持续性威胁(APT)组织浮出水面。该组织主要针对蒙古国政府机构发起攻击。根据监测,已有超过 12 台关键系统遭到感染,且通过其控制的通信渠道分析,受害者规模可能远不止于此。
从我们的应急响应经验来看,该组织展现出了极高的战术成熟度,尤其是在利用主流商业软件进行隐蔽通信方面。由于其活动痕迹多出现在北京时间工作时段(08:00-17:00),且基础设施配置表现出明显的地域特征,目前安全界普遍认为该组织具备中国背景。
攻击链与工具链分析
GopherWhisper 的攻击链极其复杂,其核心特点是大量使用 Go 语言编写恶意软件,以实现跨平台兼容和规避检测。虽然目前尚不明确其具体的初始访问方式,但一旦进入内网,攻击者便会迅速部署一套全方位的作战工具。
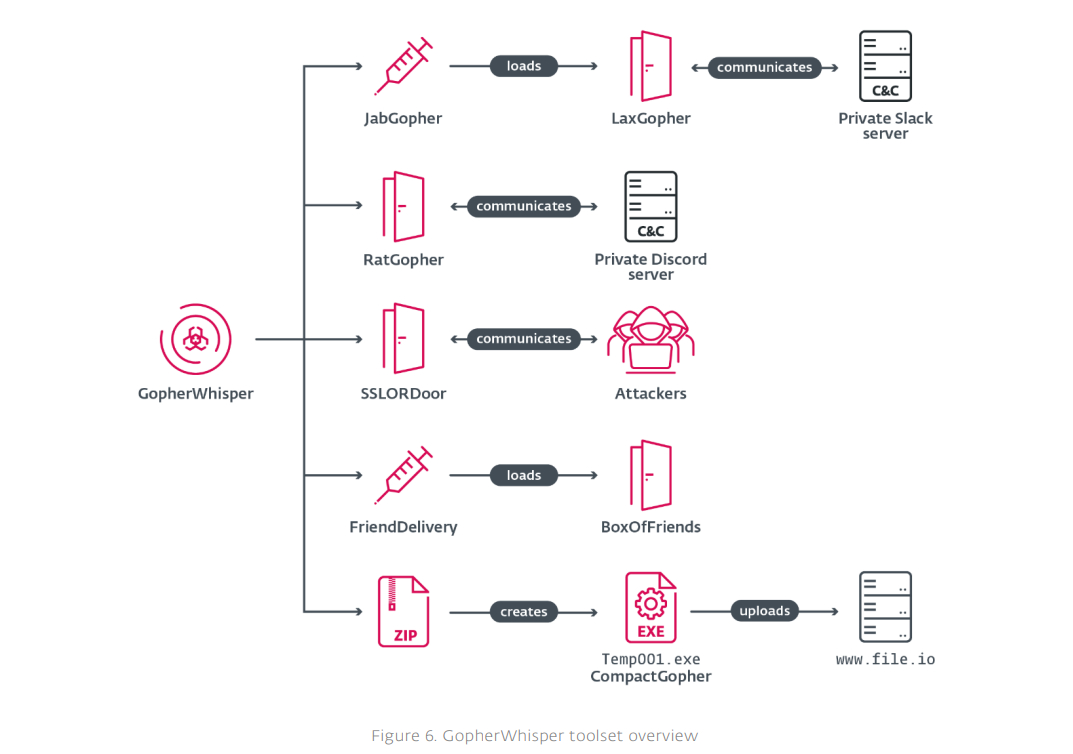
该组织的工具链分工明确:
首先是载荷投递与注入。通过名为 JabGopher 的注入器,攻击者能够将核心后门 LaxGopher(即 whisper.dll)植入目标系统。此外,FriendDelivery 恶意 DLL 也是其常用的加载器,用于部署名为 BoxOfFriends 的后门。
其次是多通道命令与控制(C2)。这是该组织最值得关注的特征。GopherWhisper 并非依赖传统的加密隧道,而是巧妙地滥用 Discord、Slack 和 Microsoft 365 Outlook 等合法办公服务进行指令下发和数据回传。例如,LaxGopher 利用 Slack 频道执行 cmd 指令,而 BoxOfFriends 则通过 Microsoft Graph API 操作 Outlook 草稿箱进行通信。这一环节是很多企业容易忽视的,因为这类流量通常被视为“正常办公流量”而避开了防火墙的严格审查。
最后是数据窃取与远控。组织开发了 CompactGopher 工具,专门用于自动化检索办公文档(如 docx, pdf, xlsx 等),将其压缩并使用 AES-CFB-128 加密后上传至 file.io。同时,该组织还配备了一个基于 C++ 开发的 SSLORDoor 后门,通过 443 端口进行原始套接字通信,确保在复杂网络环境下仍能保持远程控制能力。
Solar 应急响应建议
从类似攻击近年来明显增加的趋势来看,APT 组织正愈发倾向于利用“合法合规”的办公软件作为攻击基础设施,以降低被发现的概率。针对此类威胁,Solar 应急响应团队建议企业采取以下措施:
第一,强化对办公协同软件的管控与审计。企业应限制员工在办公网络中随意使用第三方云盘、私人 Discord 或 Slack 等工具,并对相关流量进行深度包检测(DPI),重点识别异常的 API 调用行为。
第二,建立基于行为的终端检测机制。由于 GopherWhisper 大量使用 Go 语言编写工具,其特征码更新速度极快,传统的静态查杀效果有限。建议部署 EDR(终端检测与响应)系统,重点监控进程注入、异常网络连接、以及办公软件非预期的文件读写行为。
第三,加强敏感数据防泄漏(DLP)建设。攻击者最终目的是窃取文件,应在关键业务服务器上部署文件完整性监控,对压缩、加密操作进行严格审计,发现异常的加密归档动作应立即触发告警。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com