事件背景:自动化工具的“双刃剑”效应
近期,网络安全研究人员披露了一系列针对 n8n 自动化平台的滥用行为。n8n 作为一款流行的 AI 工作流自动化平台,凭借其强大的集成能力,被广泛应用于数据同步与任务调度。然而,这种便利性也成了攻击者的温床。自 2025 年 10 月起,攻击者开始利用 n8n 提供的托管云基础设施,通过其生成的自定义域名(*.app.n8n.cloud)绕过传统的电子邮件安全过滤机制,实施大规模钓鱼攻击。
从我们的应急响应经验来看,攻击者越来越倾向于利用知名 SaaS 或自动化平台作为“中间件”。因为这些平台通常具有较高的信誉度和合法的 SSL 证书,传统的安全网关往往会对其流量“网开一面”,这使得防御难度显著提升。数据显示,仅在 2026 年 3 月,包含此类恶意链接的邮件数量较 2025 年年初激增了近 7 倍。
攻击链分析:从钓鱼链接到恶意载荷
攻击者利用 n8n 的 Webhook 功能构建了一个高效的攻击链。Webhook 本质上是一种“反向 API”,能够实时接收并处理数据。攻击者利用这一特性,将恶意内容伪装成合法的业务流程。
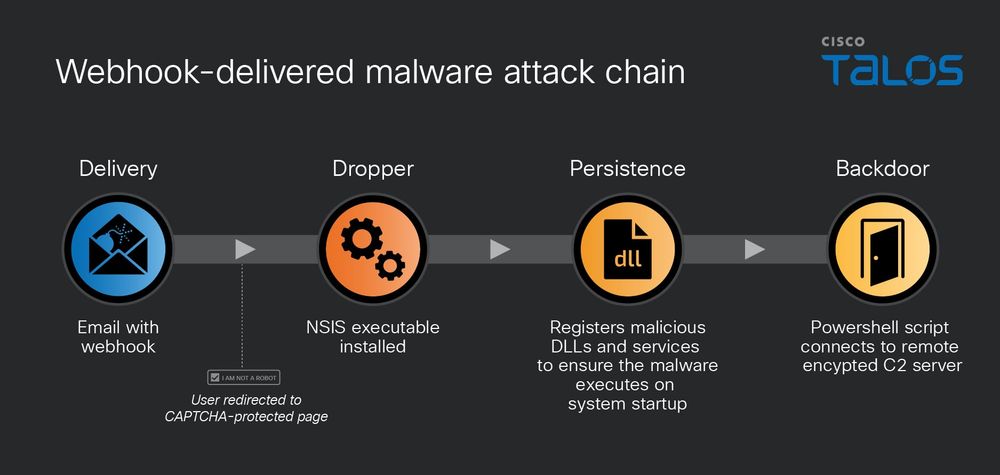
在典型的攻击场景中,受害者会收到一封伪装成“共享文档”的钓鱼邮件。当用户点击链接后,浏览器会访问由 n8n 托管的 Webhook URL。为了增加欺骗性,页面通常会设置一个 CAPTCHA(验证码)环节。一旦用户完成验证,页面便会触发自动下载,将恶意载荷从攻击者的外部服务器拉取至本地。
这一环节是很多企业容易忽视的,因为整个交互过程看起来都发生在 n8n 的合法域名下,浏览器会将下载行为视为来自该可信源,从而避开了部分端点防护程序的拦截。
技术手法解析:恶意软件投递与指纹识别
除了直接投递恶意软件,攻击者还利用 n8n 进行设备指纹识别。他们会在邮件中嵌入一个由 n8n Webhook 托管的“不可见像素”或追踪图像。当受害者打开邮件时,邮件客户端会自动向该 URL 发起 HTTP GET 请求。
该请求不仅会携带受害者的邮箱地址等参数,还能在后台静默收集设备信息。这种手法常用于确认钓鱼目标的活跃度,为后续更具针对性的攻击(如针对特定 RMM 工具的投递)铺平道路。
在恶意软件投递阶段,攻击者最终的目标通常是植入经过修改的合法远程监控与管理(RMM)工具(如 Datto 或 ITarian)。通过这些工具,攻击者能够轻松建立持久化的远程控制通道,连接至其命令与控制(C2)服务器,从而完全控制受害主机。
Solar 安全建议与经验总结
针对此类利用自动化平台进行攻击的趋势,Solar 应急响应团队建议企业采取以下防御措施:
第一,加强对邮件网关的策略配置。对于包含自动化平台(如 n8n、Zapier、Make 等)链接的邮件,应视为高风险流量,建议进行强制的沙箱分析或拦截。
第二,提升员工的安全意识。不要轻信任何要求通过验证码下载或访问所谓“共享文档”的邮件,即使链接域名看起来属于知名生产力平台。
第三,部署端点检测与响应系统(EDR)。针对 RMM 工具的滥用,应监控系统中不正常的远程管理进程行为,一旦发现未经授权的远程连接,应立即隔离。
类似攻击近年来明显增加,自动化平台本应是企业提升效率的利器,但如果不加以有效的访问控制和流量监控,它们极易沦为攻击者的“合法掩护”。安全团队应将这些平台纳入资产管理与威胁监测的重点范畴,确保工具的便利性不会演变为企业的安全负债。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com