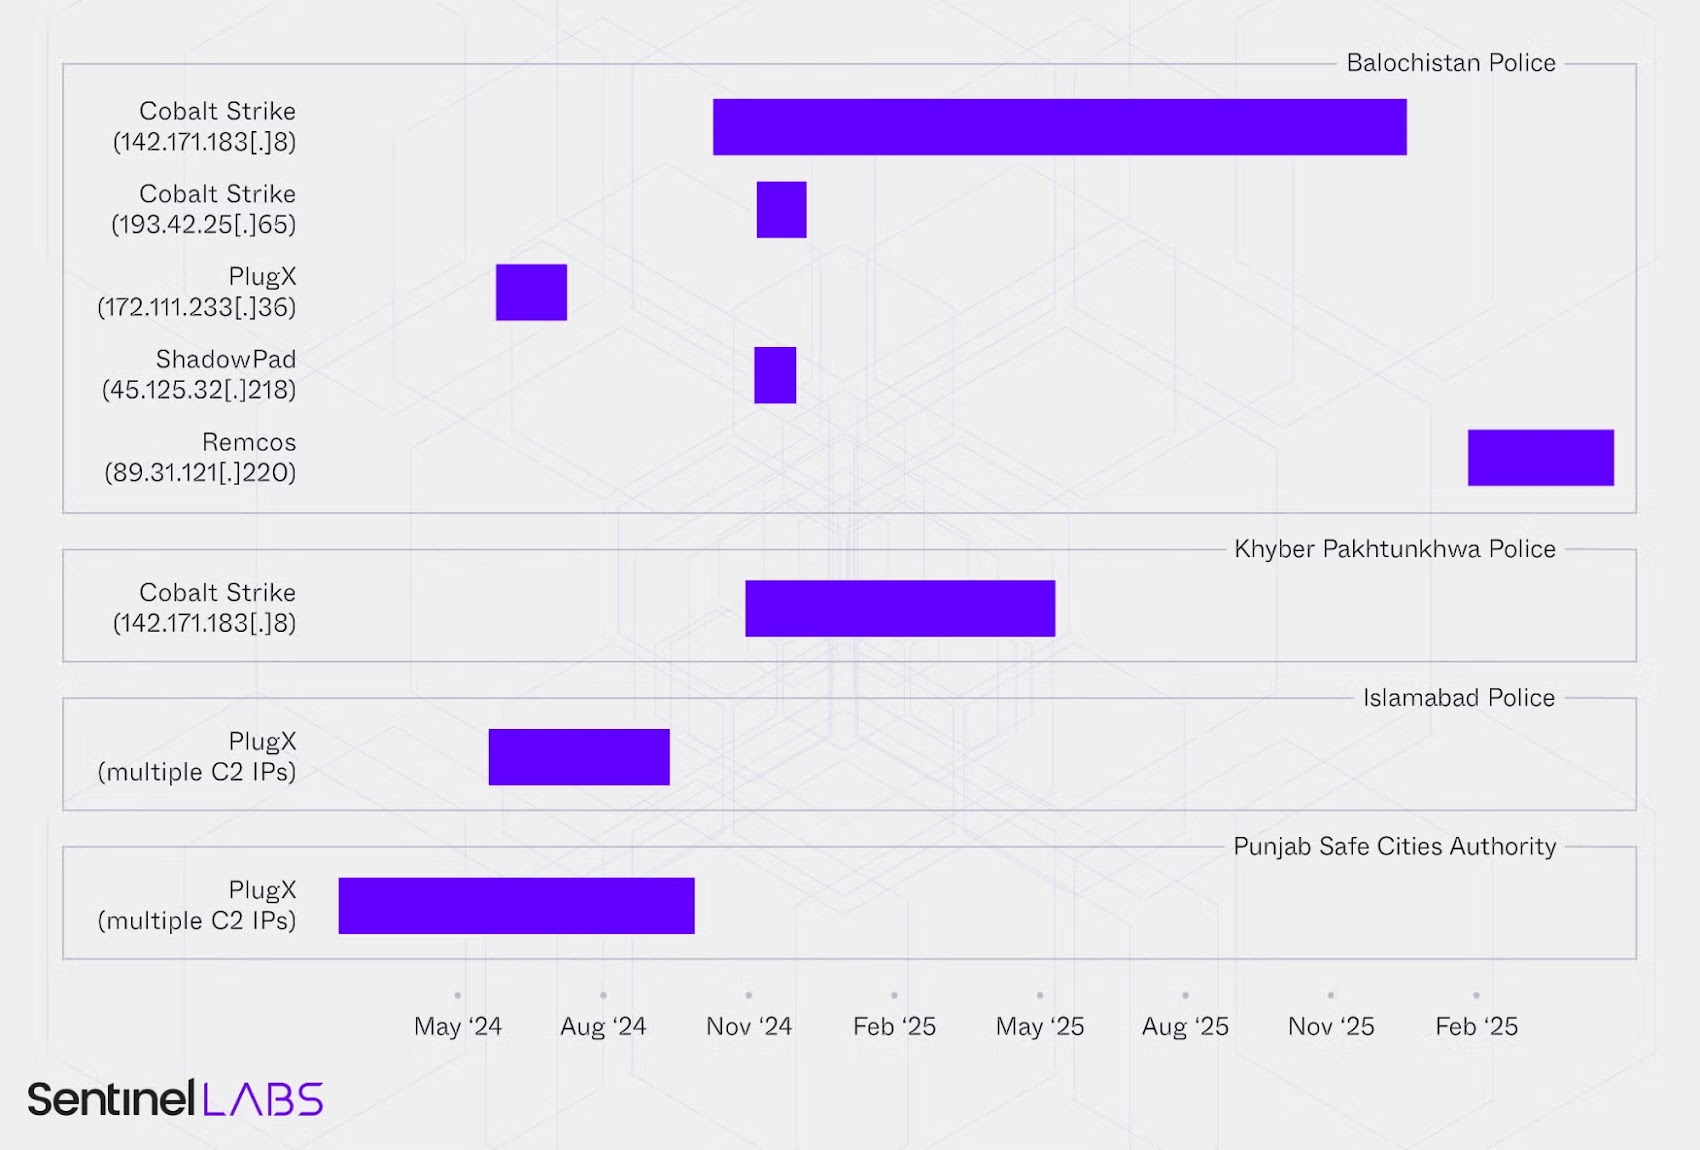
事件背景:执法机构成为地缘政治博弈的“情报金矿”
在过去的一段时间里,巴基斯坦多个执法部门(包括俾路支省警察局、开伯尔-普赫图赫瓦省警察局、伊斯兰堡警察局及旁遮普安全城市管理局等)成为了网络攻击的重点目标。从我们的应急响应经验来看,执法机构因掌握了国家内部安全态势、刑事案件档案、生物特征识别及公民个人信息等核心数据,往往成为各方势力争夺情报的“金矿”。
本次监测到的攻击活动时间跨度长,且涉及多个威胁组织,其背后折射出复杂的地区地缘政治博弈。攻击者不仅对传统的网络基础设施进行渗透,更将触手伸向了直接服务于公众的在线业务系统。
攻击链分析:从边缘设备突破到业务系统投毒
在这一系列攻击中,攻击者展现了极高的战术成熟度。他们并未局限于简单的钓鱼邮件,而是采取了多维度的入侵策略:
首先,攻击者从网络边界设备(如Fortinet邮件网关)入手,利用漏洞或配置缺陷获得初始访问权限。在获得初步立足点后,攻击者迅速横向移动,目标直指存储敏感数据的Web应用服务器。
特别值得警惕的是,攻击者通过篡改“投诉管理系统”(CMS)等公共服务门户,部署了伪装成系统更新的恶意植入物(如cms_plugin.exe)。这种“投毒”手段非常隐蔽,当用户或警务人员访问门户时,系统会弹出“更新完成”的虚假提示,诱导执行恶意程序。这一环节是很多企业容易忽视的——即当业务系统本身被恶意篡改时,传统的终端防护往往难以识别其合法外衣下的危险。
技术手法与威胁势力画像
根据Solar团队对样本的关联分析,此次行动中出现了多种恶意软件家族的混用,主要包括PlugX、ShadowPad、Cobalt Strike以及Remcos RAT。
其中,PlugX与ShadowPad的使用痕迹指向了具有中国背景的威胁组织,其受害者画像涵盖了政府、国防及科研机构,展现了典型的间谍搜集特征。而Remcos RAT的使用则与此前被标记为Mysterious Elephant(APT-C-08)等印度背景的组织存在技术关联。
类似攻击近年来明显增加,即“多方势力同时关注同一目标”。这种现象不仅体现了目标的高价值,也意味着企业在防御时必须防范不同背景威胁势力的“轮番轰炸”或“协同作战”。
关键发现:伪装与防御盲区
攻击者在本次行动中使用了极具欺骗性的命名策略,例如将恶意程序重命名为“360Safe.exe”,以绕过安全人员的初步人工排查。此外,利用Rust语言编写的下载器,不仅体积小,且能有效躲避部分静态特征检测,这反映了当前攻击者在工具链开发上的持续演进。
安全建议与Solar经验总结
针对此类针对政府与执法机构的高级持续性威胁(APT),我们提出以下建议:
首先,强化Web应用全生命周期安全。对于直接面向公众的门户网站,必须实施严格的代码审计与完整性校验,防止被恶意代码篡改。其次,边界设备不应是唯一的防线,应建立基于零信任架构的访问控制,限制内网服务器的横向移动路径。
此外,针对伪装成“系统更新”的攻击,企业应建立规范的补丁分发流程,并确保所有终端部署具备主动防御能力的EDR产品,通过行为检测而非单纯的特征库对比来识别恶意进程。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com