事件背景:当攻击成为一种“竞赛”
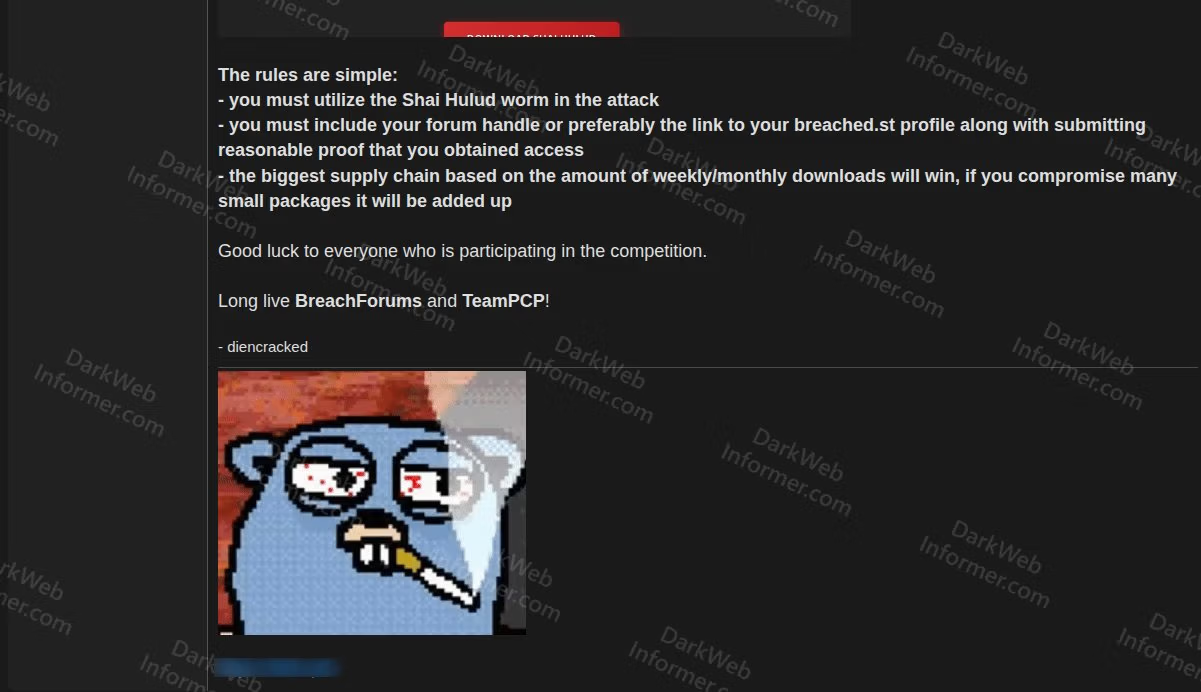
近期,网络犯罪组织 TeamPCP 联合知名暗网论坛 BreachForums 发起了一项令人不安的“供应链攻击竞赛”。该活动悬赏 1,000 美元的门罗币(Monero),鼓励黑客针对开源软件包进行恶意植入,并根据受感染包的下载量进行排名。
从我们的应急响应经验来看,将供应链攻击“游戏化”是一种极具破坏力的信号。这不仅是单纯的经济驱动,更是攻击者为了扩大影响力和招募新手而采取的策略。这种模式将原本门槛较高的供应链攻击演变为一种“广撒网”的蠕虫式传播,极大增加了企业软件供应链的防御难度。
攻击链分析:工具开源化与门槛降低
此次竞赛的核心在于名为“Shai-Hulud”的攻击工具。该工具被设计用于自动化入侵开源包,并被托管在 BreachForums 基础设施上。
这一环节是很多企业容易忽视的:随着攻击工具的开源化和便捷化,原本需要高阶黑客才能完成的供应链投毒操作,现在连低水平的攻击者也能轻松上手。攻击者通过 Shai-Hulud 批量入侵 npm、PyPI、GitHub Actions 等平台,一旦成功,便能获取 CI/CD 流水线密钥、云凭证、开发人员令牌等敏感信息。
深度解析:为何要发起这种竞赛?
虽然 1,000 美元的奖励对顶级黑客来说微不足道,但该活动的真正目的在于“扩军”与“引流”。通过公开的排行榜和社区认可,TeamPCP 能够吸引大量缺乏经验的攻击者参与,从而形成一种“蠕虫式”的感染规模。
类似攻击近年来明显增加,攻击者不再执着于单一的高价值目标,而是通过大规模的污染,在开源生态中制造广泛的信任危机。这些被窃取的凭证最终会被汇集到 TeamPCP 的流水线中,并进一步售卖给勒索软件团伙或初始访问代理商(IABs),其后续危害远超竞赛本身的奖金。
行业影响与防御建议
TeamPCP 此前已在 AI 开发、制造业、金融服务及政府云平台等领域有过活跃表现。面对此类“竞赛式”攻击,企业必须从单纯的外部防御转向全生命周期的供应链安全管理:
- 严格依赖锁定:在构建过程中,严禁使用未锁定版本的依赖包。必须强制使用 Hash 校验,确保下载的包与预期一致。
- 强化 CI/CD 安全:不要在构建流水线中硬编码凭证。对于敏感操作,应实施最小权限原则,并定期轮换开发人员令牌。
- 动态监测与溯源:利用安全工具持续监控开源依赖的异常变更,特别是针对下载量激增或异常代码提交的包,应建立快速响应机制。
- 供应链审计:定期对内部使用的第三方工具和开源组件进行安全审计,消除潜在的信任盲区。
安全防御不是一劳永逸的,特别是在攻击者通过竞赛不断降低门槛的今天,企业的防线必须更加主动和敏捷。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com