事件背景:针对中东政府的新型威胁
近期,网络安全研究人员发现了一系列针对中东地区政府实体的网络攻击行动。根据监测,此次攻击活动源自东亚地区,攻击者部署了一套此前未曾披露的恶意软件家族,包括TELESHIM、MIXEDKEY以及BINDCLOAK。从我们的应急响应经验来看,此类针对特定地缘政治目标的攻击,往往伴随着极高的隐蔽性和定制化的攻击载荷。
攻击链分析:多阶段侧加载与深度伪装
攻击者采用了精密的“多阶段”攻击链,旨在建立并维持持久的系统访问权限。
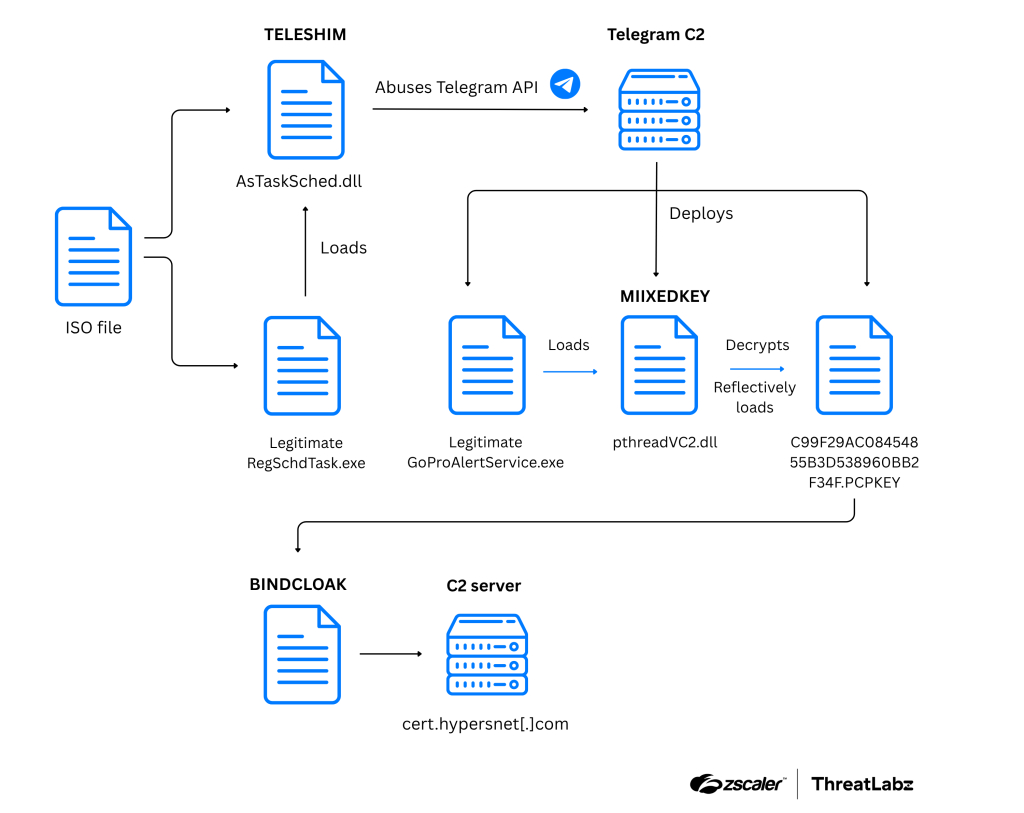
整个过程始于一个伪装的ISO文件,其中包含一个合法的可执行文件(RegSchdTask.exe)。攻击者利用该文件通过DLL侧加载技术,加载恶意DLL文件(AsTaskSched.dll),进而激活TELESHIM后门。
此后,TELESHIM会释放后续载荷,触发第二轮DLL侧加载。通过“GoProAlertService.exe”与“pthreadVC2.dll”的组合,名为MIXEDKEY的反射加载器被激活。MIXEDKEY负责解密并执行最终的核心载荷,从而完成整个攻击闭环。这一环节是很多企业容易忽视的,即通过合法程序的侧加载来绕过安全检测,此类攻击在近年来明显增加。
技术手法解析:对抗分析与环境感知
TELESHIM后门展示了极高的对抗性,其核心技术特点包括:
首先是极强的隐蔽性。TELESHIM通过滥用Telegram API进行命令与控制(C2)通信,由于Telegram流量在企业网络中通常被视为合法流量,这使得攻击流量能够有效融入正常网络环境,从而逃避常规的网络监测。
其次是复杂的代码保护。为了阻碍逆向工程,攻击者使用了多种混淆技术,包括字符串加密、控制流平坦化(CFF)、混合布尔算术(MBA)以及不透明谓词。
最后是环境感知与精准打击。为了确保载荷仅在目标机器上激活,攻击者使用了“环境密钥”技术。最终载荷采用了双层XOR加密,第二层加密密钥由受感染机器的磁盘卷序列号生成。这意味着,即便是安全研究人员获取了样本,如果不在目标机器上运行,也无法解密出真正的恶意逻辑。
安全建议与Solar实战经验
从此次事件可以看出,攻击者在EDR绕过、利用可信平台隐藏流量以及代码深度混淆方面表现出极高的专业度。
针对此类威胁,Solar应急响应团队建议:
- 强化对合法程序侧加载行为的管控,通过终端安全软件监控异常的DLL加载路径。
- 针对Telegram等即时通讯工具的API流量进行审计,企业内部若无业务需求,建议在防火墙侧限制相关域名的访问。
- 建立基于行为的威胁检测模型,而非单纯依赖静态特征库。例如,针对CPU指令集、WMI查询等异常环境感知行为进行高频报警。
- 严格限制办公网终端的权限,确保关键业务系统与互联网的物理或逻辑隔离,避免因单点失陷导致全网沦陷。
类似攻击的手段虽在不断演进,但其本质离不开权限提升与横向移动。企业应持续更新威胁情报,并保持对系统日志的常态化监测。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com