AI 辅助攻击从理论走向实战
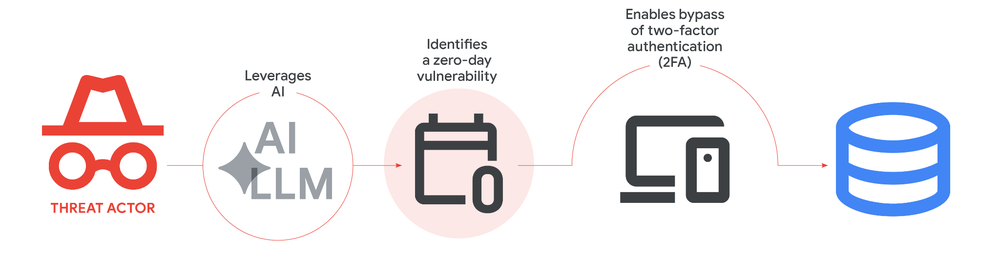
在网络安全领域,AI 的双刃剑效应正变得愈发显著。Google 威胁情报团队(GTIG)近日披露了一起标志性事件:监测到有威胁组织利用 AI 生成的脚本,成功对某款流行的开源系统管理工具实施了零日漏洞攻击。从我们的应急响应经验来看,这是首个被确认在野外环境中利用 AI 技术辅助发现并武器化漏洞的案例。
攻击链深度解析
此次攻击的核心在于一个针对双因素认证(2FA)的绕过漏洞。该漏洞属于逻辑缺陷,通过硬编码的信任假设触发。攻击者利用 AI 模型对代码进行语义分析,精准捕捉到了这一逻辑漏洞,并自动编写了利用脚本。
值得关注的是,该 Python 脚本展现了极高的大模型生成特征:包括详细的教育性注释、虚构的 CVSS 评分,以及结构化的编程风格。这一环节是很多企业容易忽视的——黑客不再手动编写每一行代码,而是利用 AI 将“发现漏洞”到“生成武器”的周期压缩到了极致。
持续进化的恶意软件:PromptSpy
除了漏洞利用,AI 还在被用于构建高韧性的恶意软件。以 Android 平台的 PromptSpy 恶意软件为例,它不仅能模拟用户操作、捕获生物识别数据,还具备通过 AI 实时分析屏幕内容的能力。
从我们的溯源分析来看,PromptSpy 的设计极具对抗性:它通过动态更新 C2 服务器配置(包括 Gemini API 密钥和 VNC 中继服务)来对抗防御措施,甚至能通过覆盖层技术阻断用户的卸载操作。这种“自主代理”式的攻击手法,意味着未来的恶意软件将具备更强的环境感知与逃逸能力。
多样化的 AI 滥用趋势
类似攻击近年来明显增加,黑客组织正在全方位利用 AI 加持攻击:
一是利用 AI 进行情报收集与辅助研发。例如,部分已知黑客组织通过诱导模型角色扮演,执行针对嵌入式设备固件的漏洞挖掘;或者通过重复性提示词对 CVE 进行递归分析,验证 PoC 的可行性。
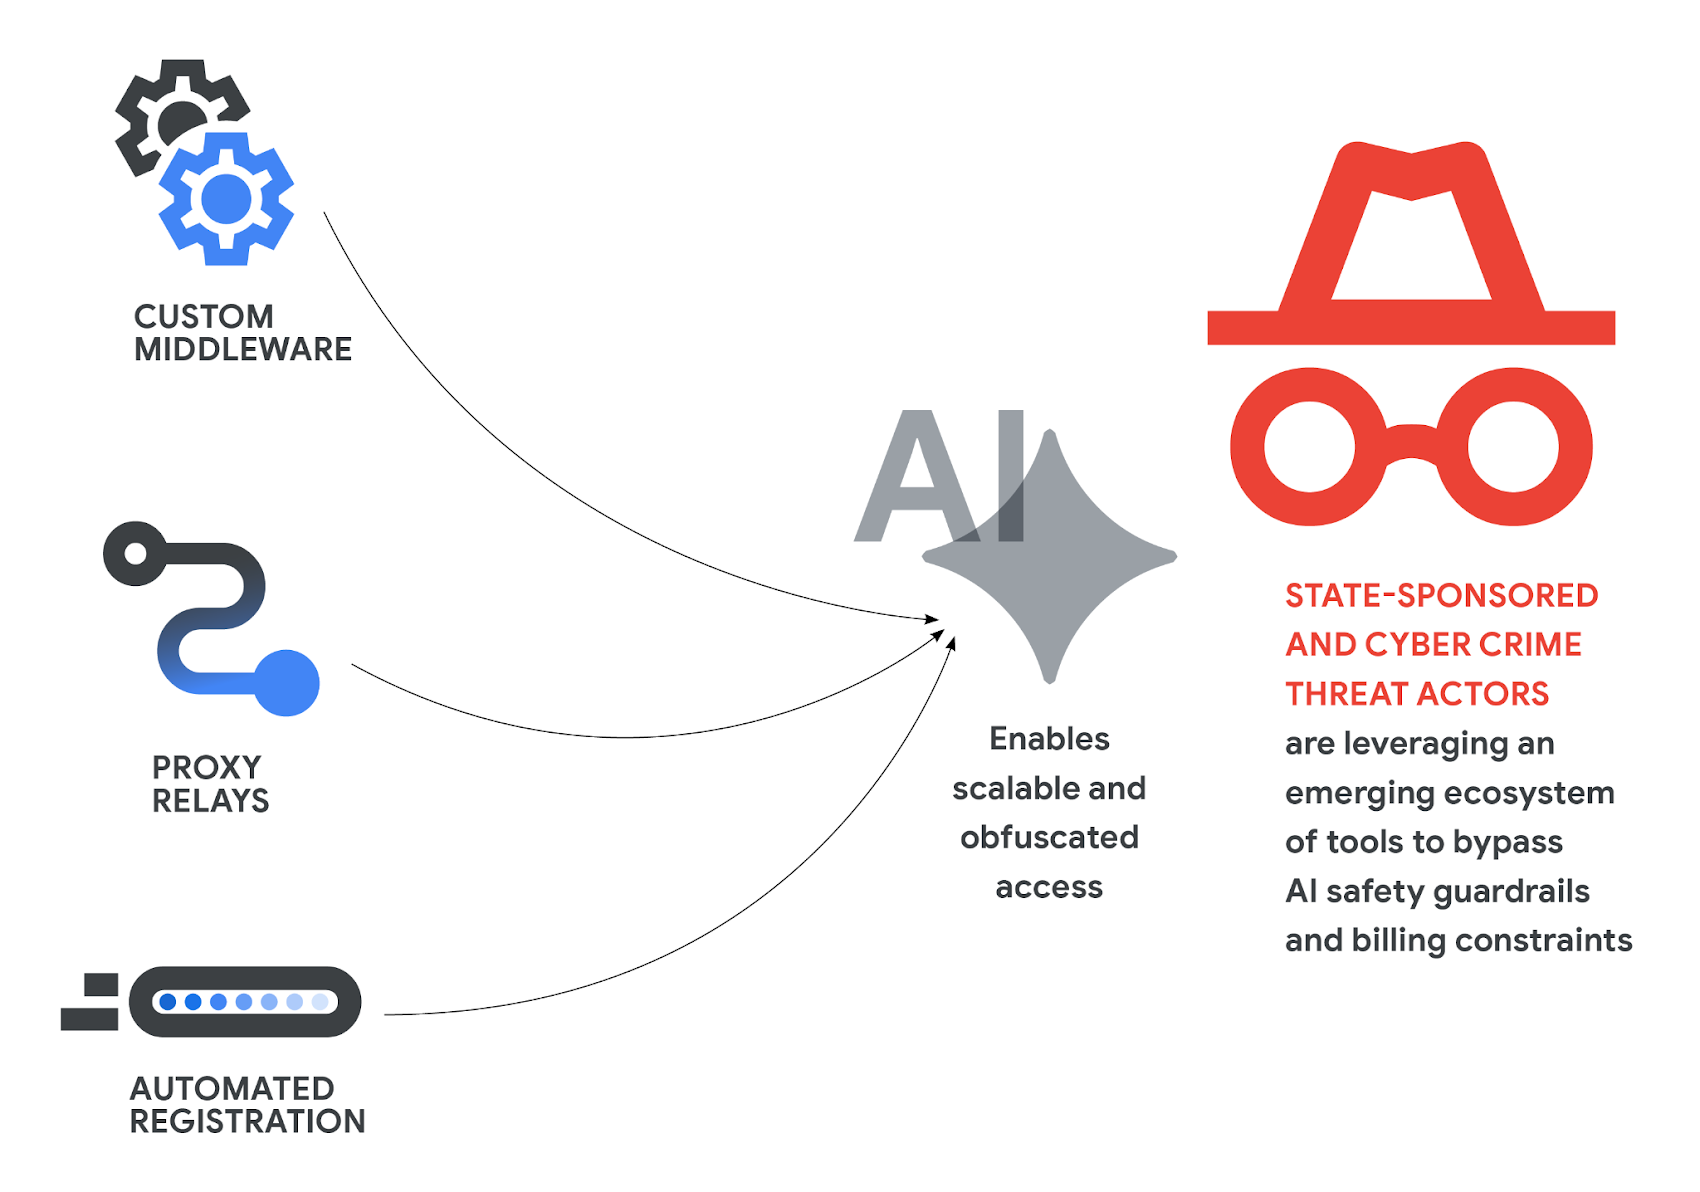
二是构建“AI 灰产”生态。黑客利用代理服务绕过地理限制,大规模注册并滥用高级别 AI 账号,甚至通过中间件实现 API 的批量调用,从而降低攻击成本并掩盖真实身份。
三是 AI 供应链攻击。近期针对 AI 开发环境的攻击日益增多,攻击者通过篡改依赖项或利用模型内部的敏感信息,进一步深入企业内网进行数据窃取。
Solar 应急响应建议
面对 AI 驱动的新型威胁,传统的防御手段已显不足。Solar 团队建议企业采取以下措施:
第一,加强对 AI 基础设施的审计。不要将 AI 模型视为“黑盒”,应监控 API 调用行为,防止敏感代码或配置信息通过提示词泄露。
第二,重视逻辑漏洞的防御。AI 擅长发现代码中的逻辑缺陷,企业在开发过程中需引入更严格的静态分析与业务逻辑审计,特别是针对身份认证等关键路径。
第三,构建 AI 对抗能力。不仅要防范 AI 攻击,还要学会利用 AI 进行威胁狩猎。通过分析异常的访问模式和自动化的流量特征,识别出由 AI 代理触发的恶意行为。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com