事件背景:AI生态的隐形“地雷”
近期,安全研究人员披露了Anthropic推出的模型上下文协议(Model Context Protocol,简称MCP)存在严重的设计缺陷。该漏洞并非简单的编码错误,而是植根于其架构设计中,影响范围涵盖了Python、TypeScript、Java及Rust等主流开发语言的官方SDK。
从我们的应急响应经验来看,类似这类“架构级”漏洞的影响力往往具有极强的隐蔽性和扩散性。据统计,该缺陷已波及全球超过7000个公开服务器及相关软件包,累计下载量突破1.5亿次。包括LiteLLM、LangChain、LangFlow等知名AI开发框架及工具均在受影响名单之列,这无疑为蓬勃发展的AI供应链安全敲响了警钟。
攻击链分析:从配置到RCE的“顺水推舟”
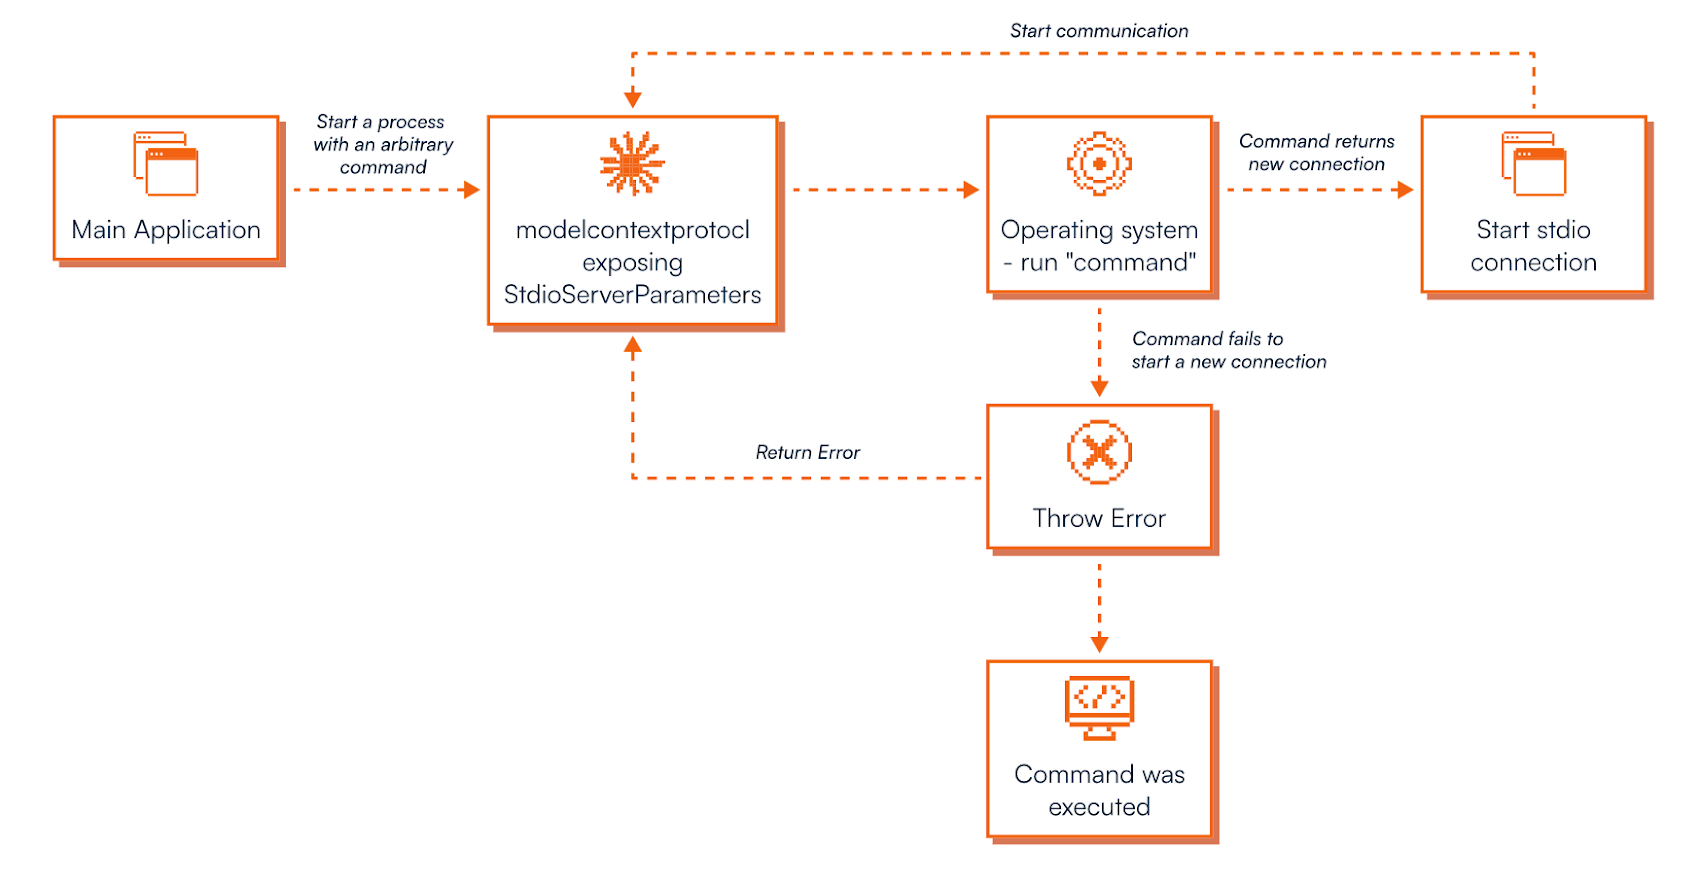
该漏洞的核心逻辑在于MCP协议在处理STDIO(标准输入/输出)传输接口时的不安全默认设置。攻击者可以利用这一特性,通过精心构造的配置指令,在运行MCP服务的系统上直接触发远程代码执行(RCE)。
在实际攻击场景中,攻击路径主要表现为四种模式:未授权的命令注入、通过加固绕过手段触发的注入、利用零点击提示词注入(Prompt Injection)修改配置,以及通过MCP市场网络请求触发隐藏的STDIO配置。
当开发者信任该协议的默认实现时,攻击者只需通过简单的指令交互,即可诱导系统执行任意操作系统命令。令人担忧的是,即便命令执行失败并报错,攻击者的恶意代码往往已经先行运行完毕。这一环节是很多企业容易忽视的,因为大多数安全团队尚未建立起针对AI模型上下文交互链路的有效监控。
技术手法解析:架构缺陷的连锁反应
该问题的本质在于“配置即执行”的逻辑隐患。MCP协议最初的设计初衷是为大语言模型提供本地STDIO服务器的句柄,但在实现层面,协议未能对传入的指令进行严格的沙箱隔离或权限校验。
这种架构设计上的疏忽,使得任何调用该SDK的下游项目都继承了这一风险。正如近期多项CVE编号(如CVE-2026-30623、CVE-2026-30617等)所揭示的,尽管部分厂商已针对性发布补丁,但由于Anthropic官方尚未修改协议底层逻辑,这种风险在整个AI生态中依然处于“裸奔”状态。
Solar安全建议:在AI时代构建防御纵深
面对此类系统性风险,单纯依赖单个组件的补丁往往难以从根本上解决问题。基于Solar团队的实战经验,我们提出以下几点防护建议:
首先,严格控制访问权限。禁止将涉及MCP服务的端口暴露在公网,确保存储敏感数据、API Key及数据库的服务器处于受控的网络区域内。
其次,强化运行时监控。企业应建立针对MCP工具调用的审计机制,对异常的STDIO流量进行实时分析,及时阻断非预期的系统级命令调用。
最后,实施严格的沙箱隔离。运行MCP相关服务时,务必将其置于轻量级沙箱或容器中,限制其对宿主机文件系统和网络资源的访问权限。同时,坚持“最小权限原则”,仅从经过校验的可信来源获取和安装MCP服务器插件。
类似攻击近年来明显增加,AI应用开发不应只关注业务逻辑的实现,更应将协议层面的安全架构纳入威胁建模的核心。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com