事件背景与目标特征
近期,网络安全领域监测到一起针对特定区域的持续性威胁行动。此次攻击的矛头指向了位于中国延边地区的特定用户群体,攻击者通过入侵游戏平台“sqgame.net”进行恶意软件分发。该平台主要提供具有地域特色的棋牌类游戏,由于其受众与朝鲜半岛文化背景高度重合,成为了APT组织潜伏与收集情报的“理想温床”。
从我们的应急响应经验来看,攻击者往往倾向于选择那些拥有固定用户粘性、且安全防御相对薄弱的垂直领域平台作为跳板。该行动自2024年底开始,一直处于活跃状态,目标指向明确,极具针对性。
攻击组织画像
本次行动的幕后黑手被确认为ScarCruft(又名APT37或Reaper)。这是一个活跃已久的朝鲜背景APT组织,长期以来以情报窃取和监控为主要目的。该组织在技术演进上表现出明显的迭代特征,此次将攻击触角从传统的Windows桌面端扩展至Android移动端,标志着其多平台渗透能力的进一步成熟。
深度解析:多平台攻击链分析
ScarCruft的攻击链设计严密,且具备极强的隐蔽性。
在Windows端,攻击者采用了典型的供应链投毒方式。通过篡改平台更新服务器上的 mono.dll 库,攻击者不仅实现了恶意代码的下发,还在执行后通过自动替换为干净的原始文件来擦除痕迹。这一环节是很多企业容易忽视的——即对更新包签名的完整性校验以及对后台动态链接库加载行为的监控。恶意代码在植入后,会先进行环境检测,确认非虚拟机或沙箱环境后,才会释放RokRAT并进一步加载BirdCall后门,实现分阶段攻击。
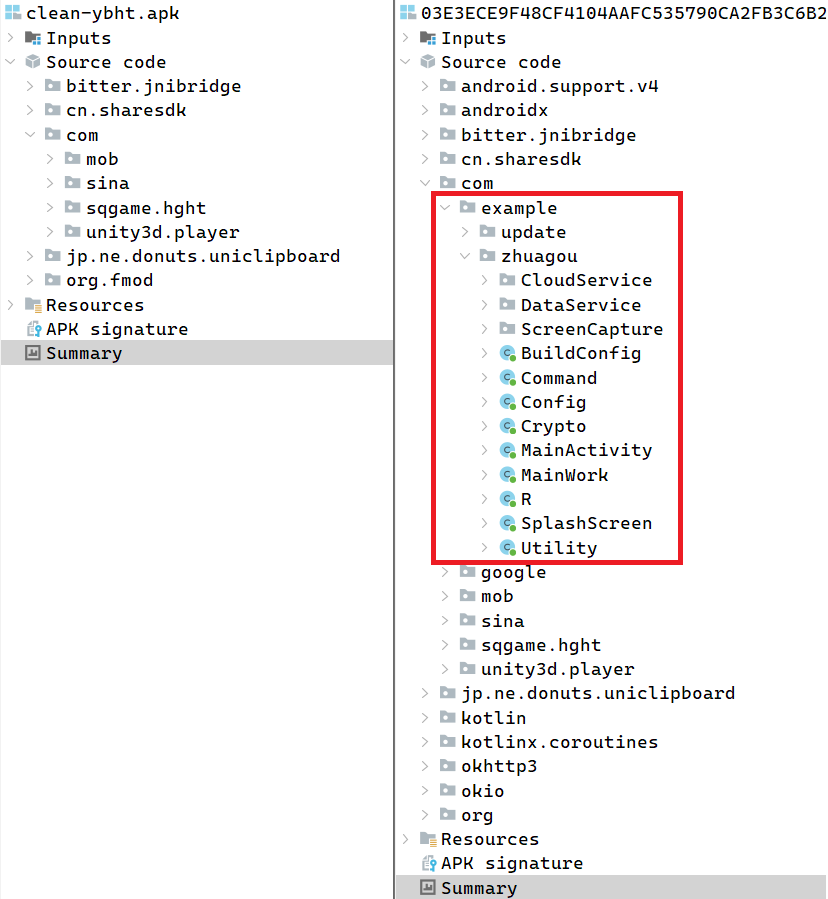
在Android端,攻击者直接在官网提供植入恶意功能的APK安装包。值得注意的是,该组织的Android版BirdCall后门(内部代号“zhuagou”)专门针对韩语用户常用的办公文档格式(如 .hwp)进行定向采集,同时具备录音、截屏及敏感信息窃取功能。攻击者甚至采用了“静默循环播放音频”等技术手段,以规避Android系统的后台进程清理机制,确保长期驻留。
技术手法与对抗演进
类似攻击近年来明显增加,攻击者在C2通信层面表现得愈发“去中心化”。本次行动中,ScarCruft并未建立独立的控制服务器,而是大规模利用Dropbox、pCloud、Yandex Disk以及Zoho WorkDrive等主流云存储服务作为中转。这种手法极大地增加了流量溯源的难度,因为这些服务的流量往往被企业防火墙视为可信流量。
此外,该组织在Android端持续迭代,从2024年的1.0版本到2025年的2.0版本,代码混淆程度不断加深,反映出其对反汇编与逆向工程分析的防范意识在不断提升。
安全建议与Solar经验
针对此类供应链与多平台复合攻击,我们建议企业和个人用户采取以下防御措施:
- 强化软件源头管控:对于游戏平台等分发渠道,企业应建立严格的二进制文件完整性校验机制,尤其是针对动态链接库(DLL/SO)的加载审计。
- 移动端安全加固:对于Android应用,应警惕非官方渠道下载,并关注应用请求的敏感权限,特别是涉及麦克风、短信及文件读取的权限申请。
- 流量行为基线:针对云存储服务的异常流量行为,企业应部署能够深度识别应用层协议的监测设备,及时发现通过合法云服务进行的异常数据外传。
- 应急响应意识:一旦发现系统运行环境出现异常(如文件莫名被替换、系统运行缓慢),应立即断网并进行全盘内存与文件取证,防止攻击者进一步横向移动。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com