事件背景与威胁概况
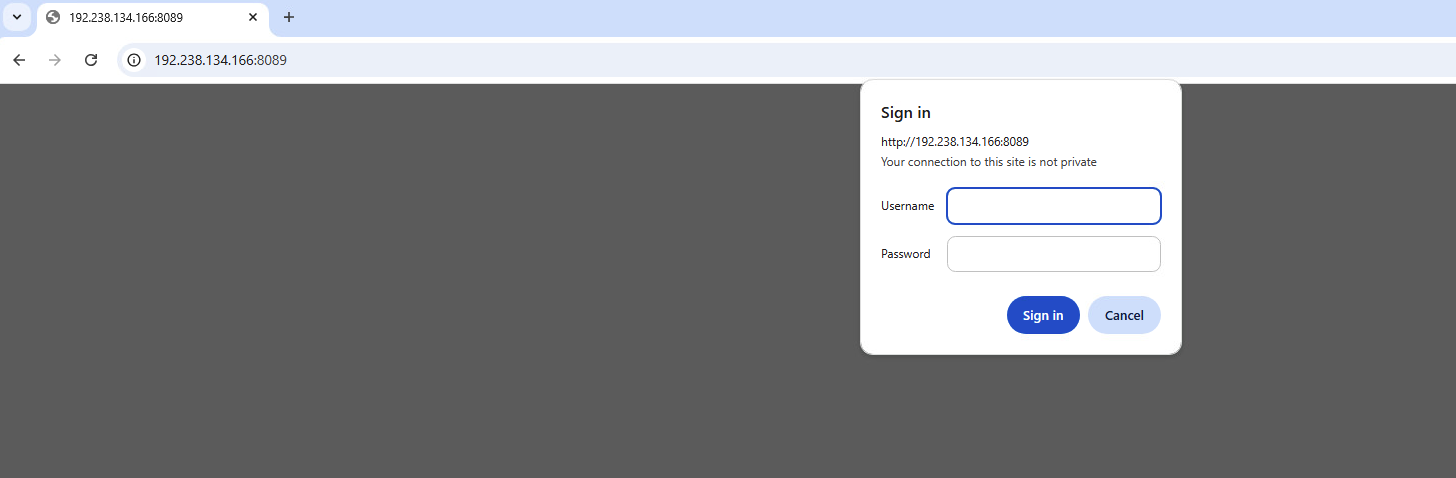
2026年4月,针对全球制造业的一次潜在入侵行动被成功拦截。攻击者利用了一个此前未被记录的恶意软件框架——TencShell。从我们的应急响应经验来看,攻击者越来越倾向于将开源项目进行“魔改”,通过降低开发成本来快速构建攻击链路。在此次事件中,攻击者通过第三方机构的连接通道渗透至受害组织印度分支机构,试图建立长期的驻留与控制。
攻击链路与技术拆解
该攻击过程设计严密,旨在规避企业常规的安全监测。攻击链路主要分为以下几个关键阶段:
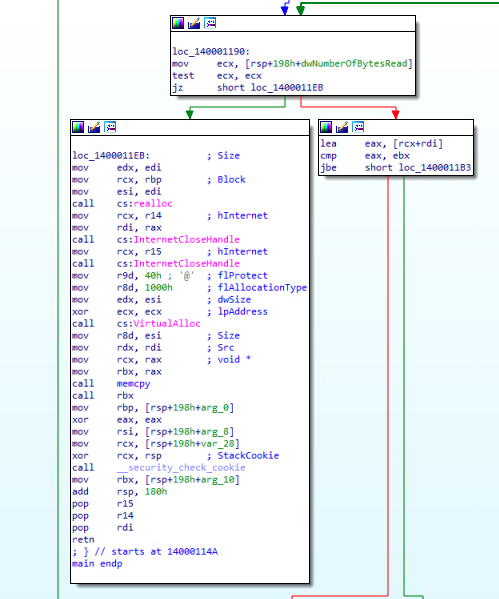
第一阶段为轻量级的 Dropper(投放器),其主要作用是建立与攻击者基础设施的连接。随后,Dropper 会拉取一个伪装成 .woff 格式的 Web 字体文件。这一环节是很多企业容易忽视的,攻击者利用常见的文件扩展名掩盖恶意载荷,成功绕过了许多基于文件类型的过滤策略。
进入内存运行阶段后,该 .woff 文件实际包含了 Donut 运行时的 Shellcode。通过反射式注入技术,TencShell 能够直接在内存中执行,整个过程不触碰磁盘,极大地增加了取证分析的难度。
隐蔽通信与后门能力
TencShell 的命名源于其特殊的通信机制——它模仿腾讯系 Web 服务的 API 请求格式进行 C2 通信。这种“伪装成合法流量”的手段,使得恶意通信在海量企业流量中极难被识别。
在成功驻留后,该框架展现了极高的控制权限,包括:
- 系统深度控制:支持远程命令执行、文件操作及进程管理。
- 交互式监控:具备屏幕截图及键盘鼠标模拟功能,能够实时监视受害者操作。
- 数据窃取:针对 Chrome 和 Edge 等主流浏览器的凭据及会话信息进行提取。
- 网络横向移动:内置 SOCKS5 代理及隧道功能,允许攻击者在内网中进一步渗透。
- 持久化机制:通过修改 Windows 注册表 Run 键,将自身伪装为“OneDriveHealthTask”,确保在重启后依然能维持访问权限。
溯源分析与安全启示
虽然目前尚无法完全定论攻击方的身份,但根据其使用的 Rshell 衍生代码库、针对性的 API 伪装手段以及部分基础设施的特征,业内倾向于认为该活动与特定背景的攻击组织存在关联。
从我们的应急响应视角出发,这一事件再次印证了开源框架武器化已成为当前威胁演进的主流趋势。许多原本用于安全测试的开源项目,被攻击者修改后包装成了隐蔽的后门工具。
安全建议与 Solar 经验
针对此类威胁,企业应采取多维度的防御策略:
- 强化第三方接入管理:严控外部接入点,实行最小权限原则,并对第三方连接进行全流量审计。
- 提升内存检测能力:由于攻击者偏好“无文件”攻击,传统的杀毒软件可能失效,建议部署具备内存扫描与行为分析能力的 EDR 系统。
- 关注异常流量模式:不要仅依赖 IP 黑名单,应通过流量分析识别异常的 URI 模式和不符合业务逻辑的加密通信特征。
- 增强端点加固:定期检查注册表自启动项、计划任务等持久化路径,及时清理可疑的系统任务。
类似攻击近年来明显增加,企业必须从传统的边界防御转向以资产为核心的纵深防御体系。如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com