事件背景与影响
近期,一起针对阿塞拜疆能源企业的网络间谍活动引发了安全界的广泛关注。攻击者并非为了勒索钱财,而是通过长期潜伏,深入渗透能源企业的核心网络。从我们的应急响应经验来看,能源行业作为地缘政治的焦点,其关键基础设施往往是高级持续性威胁(APT)组织的重点目标。此次攻击活动发生于 2025 年 12 月至 2026 年 2 月期间,攻击组织被确认为 FamousSparrow,其战术特征与 Earth Estries 及 Salt Typhoon 等组织存在高度重合。
攻击链深度解析
攻击者此次行动的初始切入点非常“经典”——依然是未及时修复的 Microsoft Exchange 服务器。攻击者通过利用 ProxyNotShell 漏洞链,使 IIS 工作进程(w3wp.exe)在权限受限的环境下写入 ASPX 后门文件。
这一环节是很多企业容易忽视的盲区:许多企业虽然部署了安全设备,但对 Exchange 服务器的补丁更新滞后,且未能严格限制 IIS 进程的写权限。攻击者在获取初始权限后,通过植入多个伪装名称(如 key.aspx, log.aspx)的 Web Shell,建立了极其稳固的控制点。
技术手法拆解:从侧加载到内核级对抗
在后续的横向渗透与持久化阶段,FamousSparrow 展示了极高的技术对抗水平:
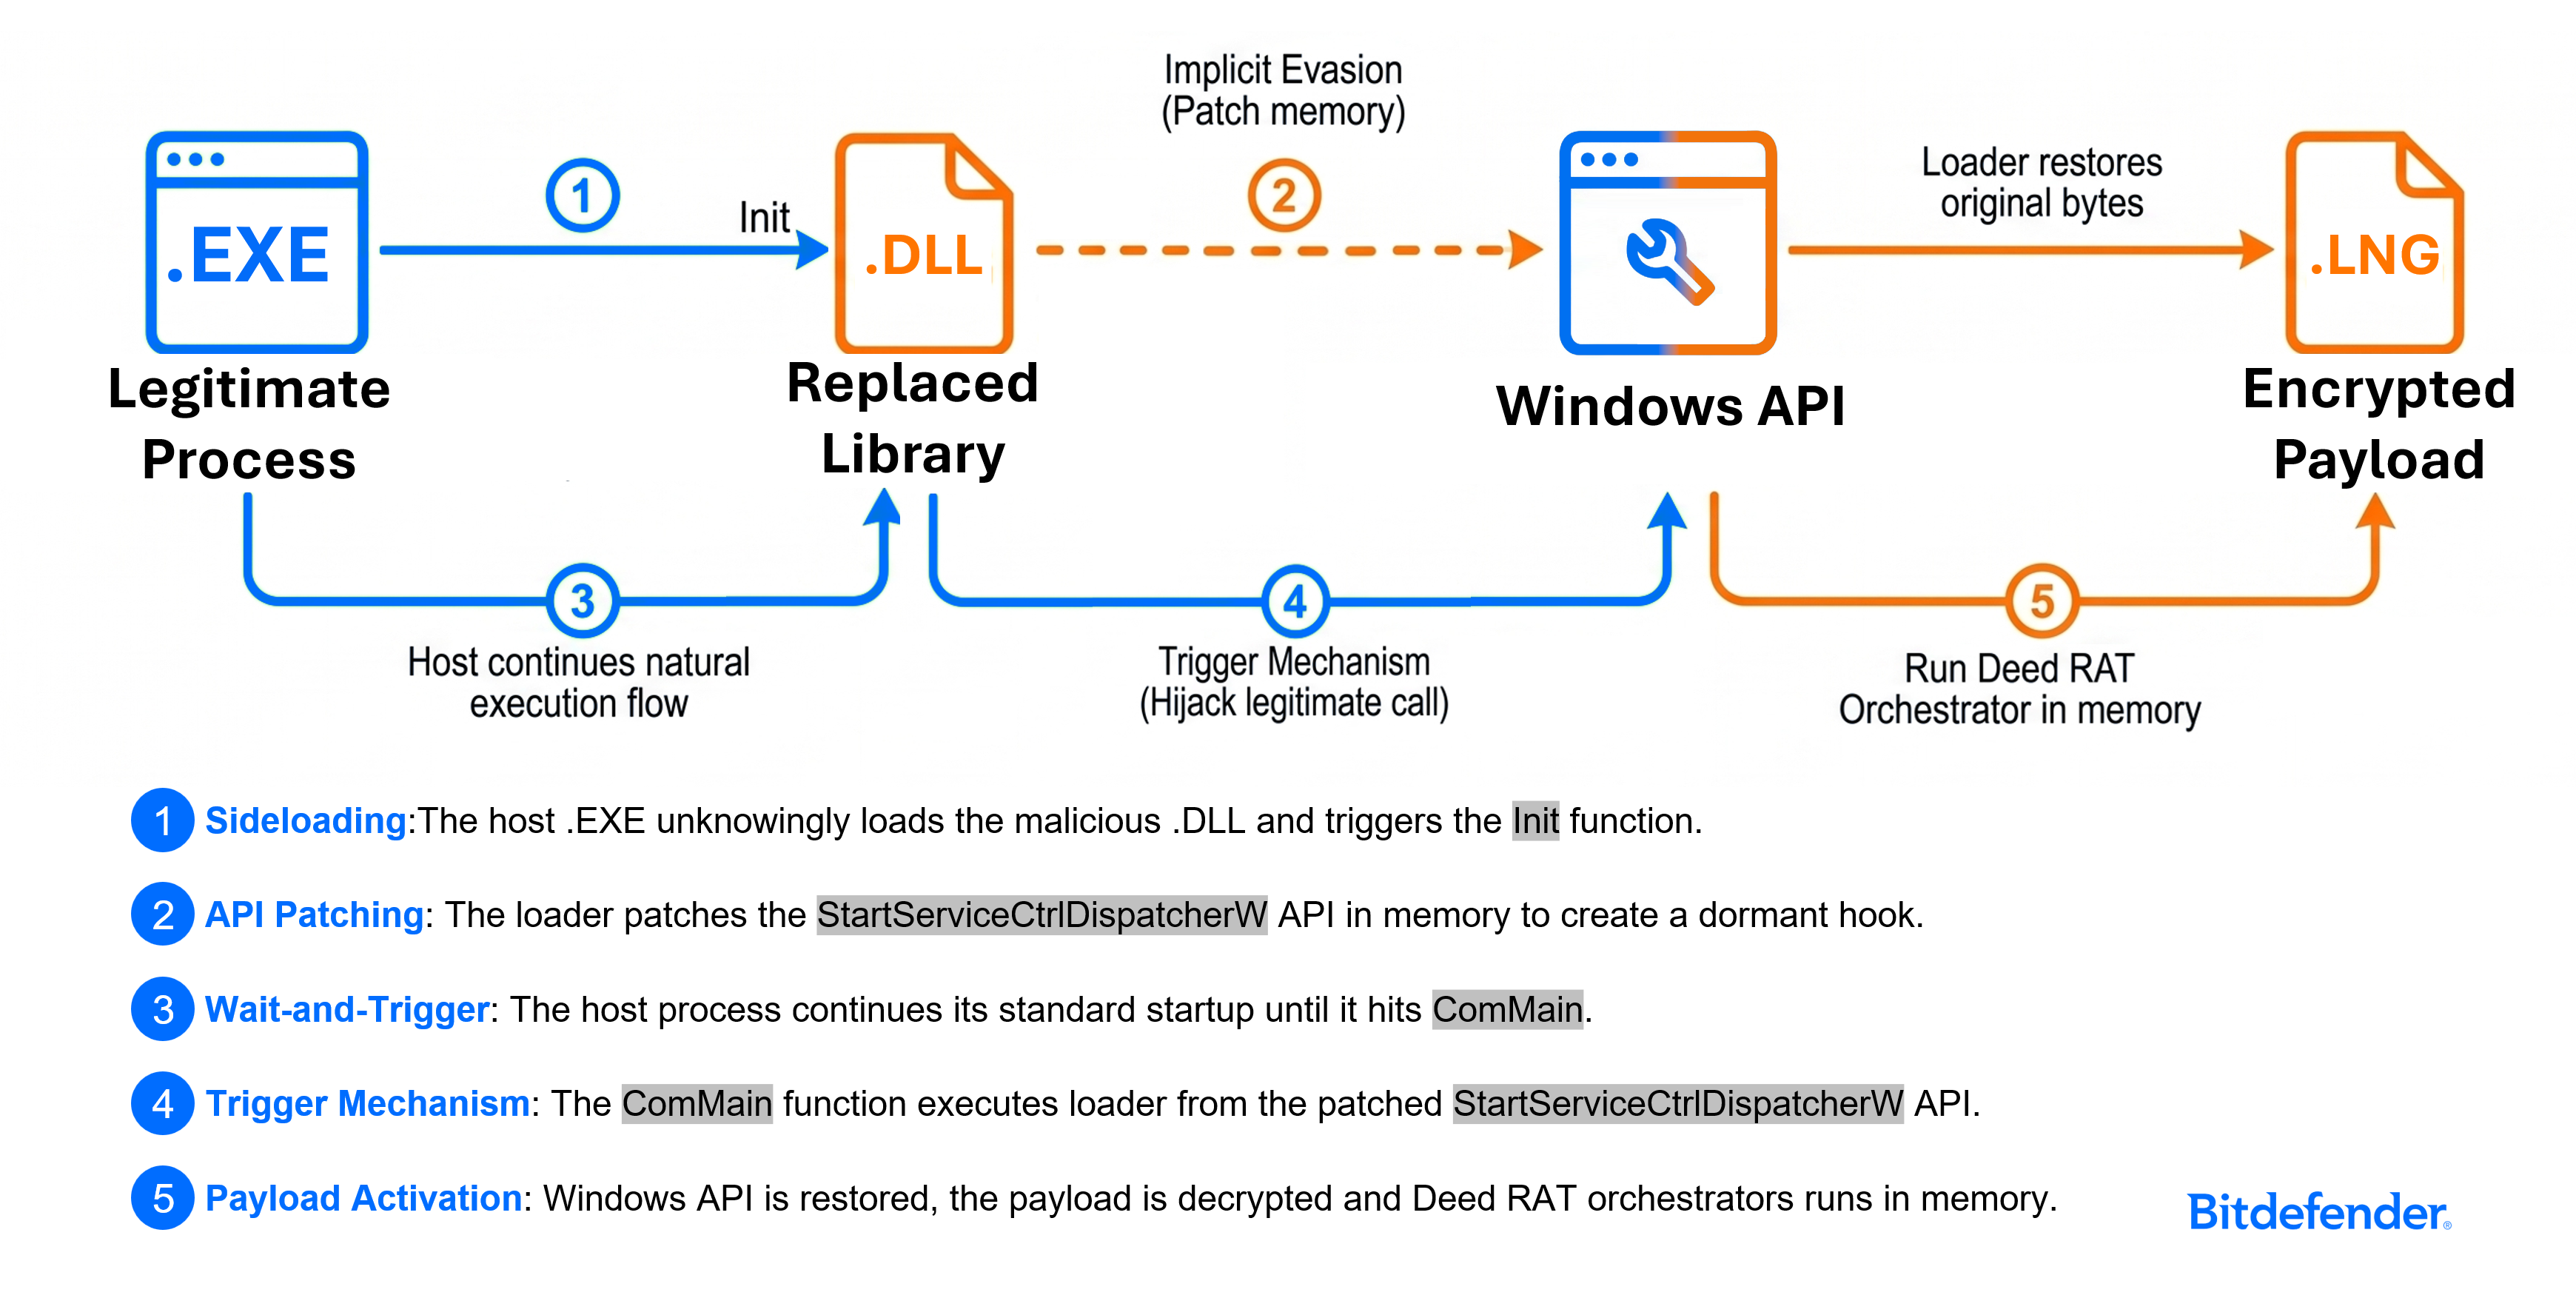
一是 DLL 侧加载的深度进化。攻击者利用合法的 LogMeIn Hamachi 服务二进制文件进行 DLL 侧加载,通过双阶段触发机制(Init 和 ComMain 函数)绕过安全沙箱的检测。这种机制使得只有在特定启动路径下,恶意代码才会解密并执行,极大地增加了动态分析的难度。
二是多层级的后门部署。攻击者不仅部署了 Deed RAT 后门,还在后续行动中尝试通过 Mofu 加载器部署 Terndoor 后门,甚至试图加载内核级驱动(vmflt.sys)以实现更深层的隐匿。
三是横向移动的果决。在获取域管理员权限后,攻击者利用 RDP 和 Impacket 工具集进行快速横向扩张,确保即便单台设备被清理,攻击者仍能通过其他跳板机重回网络。
Solar 应急响应团队建议
类似攻击近年来明显增加,攻击者往往利用“老旧”漏洞进行“新式”攻击,以下是我们的核心防护建议:
首先,针对 Exchange 等边缘服务器,必须严格执行补丁策略,并定期进行漏洞扫描。如果业务逻辑允许,应尽可能将此类系统置于内网或通过 VPN 接入,减少直接暴露在互联网的风险。
其次,针对 Web 服务器的监控应细化到进程行为。监控 IIS 工作进程是否在 Web 目录下执行写操作,是发现 Web Shell 植入最直接有效的手段。
最后,建立基于主机行为的异常检测机制。重点关注合法签名二进制文件的异常加载、非标准路径下的驱动服务安装,以及管理员账户在非工作时间进行的异常 RDP 活动。
如果您发现内部网络存在类似的异常流量或主机行为,请第一时间进行内存镜像取证和全网凭据轮换,防止攻击者通过留存的后门再次发起攻击。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com