事件背景与现状分析
近期,安卓银行木马 TrickMo 再次进入安全研究人员的视野。根据最新的监测数据,该恶意软件在 2026 年初已完成重大架构升级,重点针对欧洲多个国家的银行、金融科技应用、数字钱包及身份验证工具。
从我们的应急响应经验来看,TrickMo 此次演进并非单纯的功能堆砌,而是通过底层架构的“去中心化”改造,大幅提升了其在受害设备上的存活率与隐蔽性。这一环节是很多企业容易忽视的,因为传统的基于域名或 IP 的封禁策略,在 TrickMo 的新型通信机制面前几乎失效。
攻击链与技术手法深度拆解
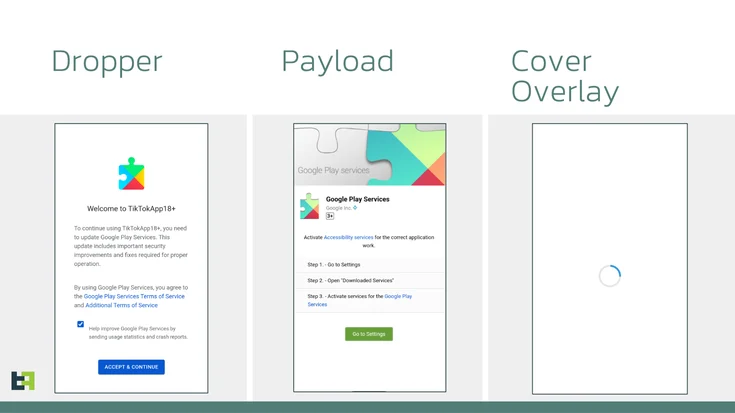
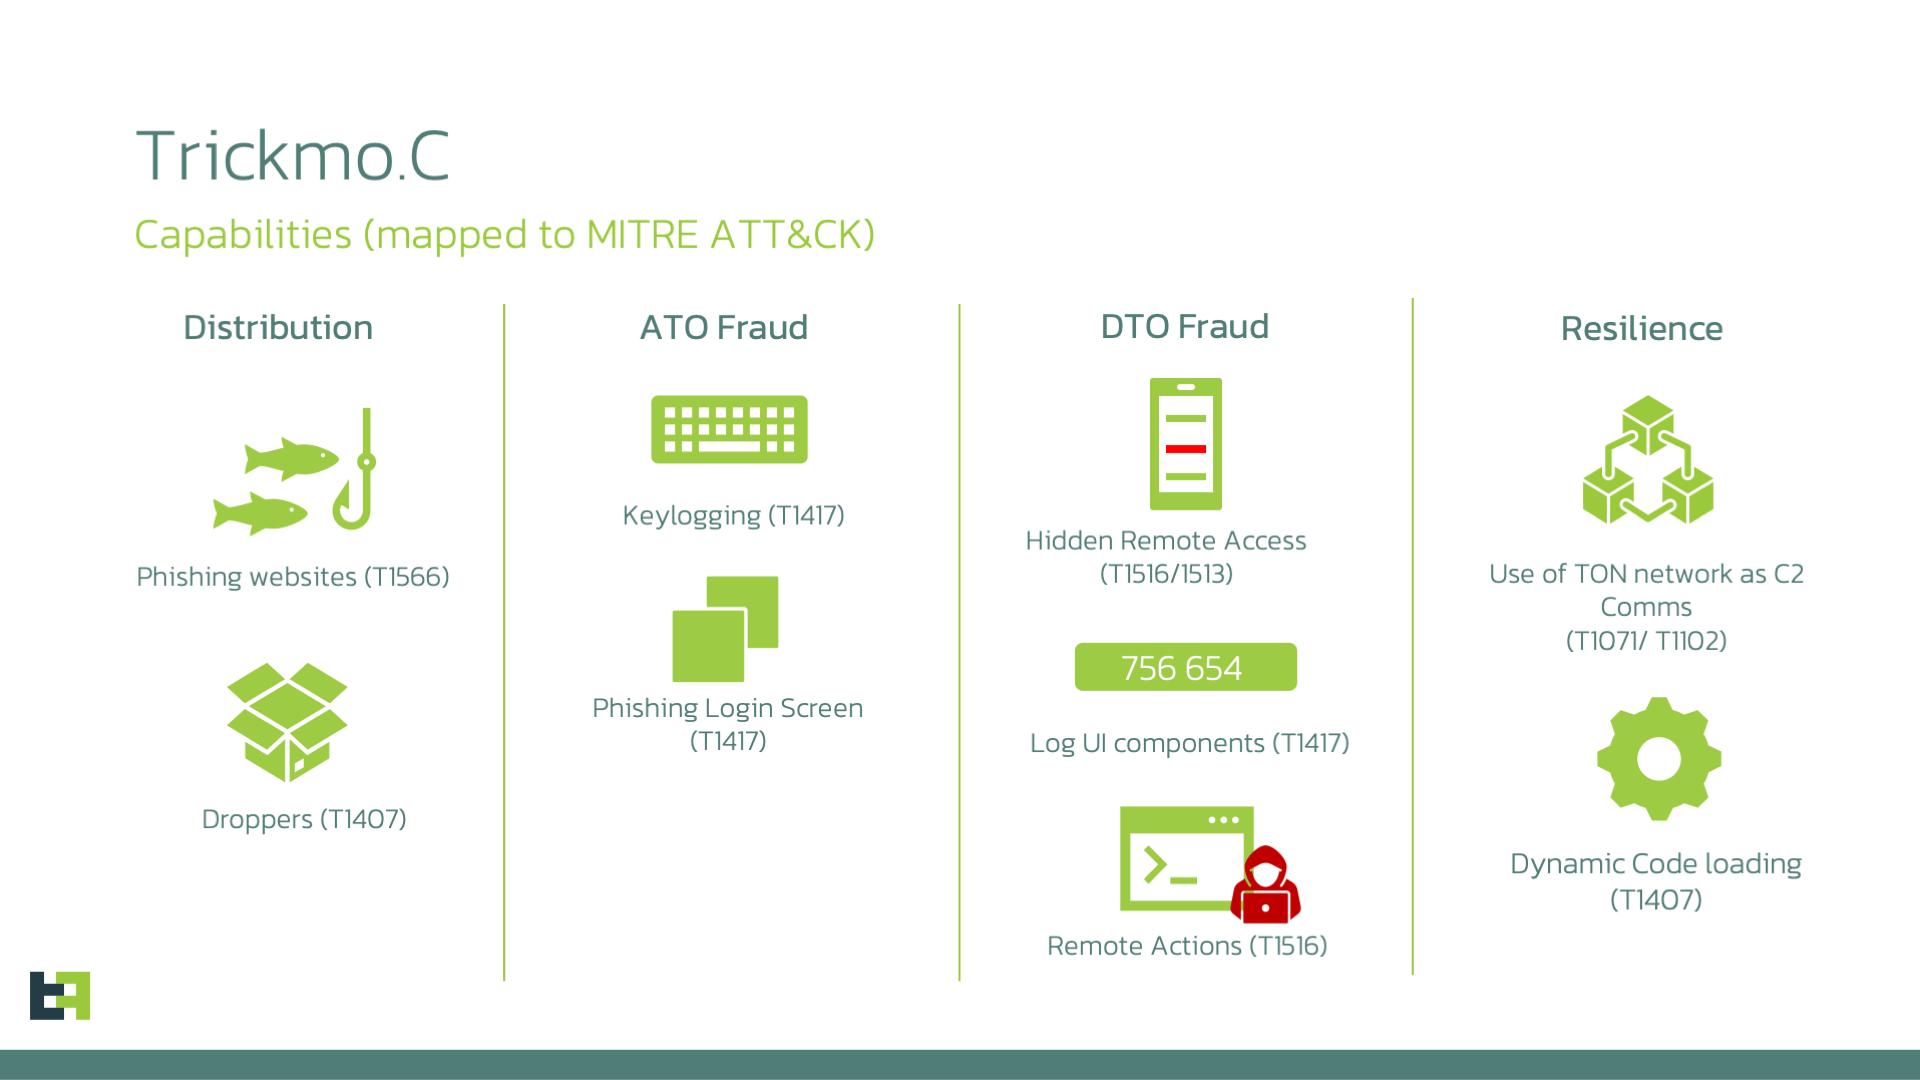
TrickMo 依然保持了其经典的“诱导安装+权限劫持”路径。一旦用户被诱导安装恶意 APK,该程序会通过各种手段强制用户开启无障碍服务权限(Accessibility Services)。获得此权限后,攻击者便能实现对移动设备的完全远程接管,包括实时屏幕监控、点击操作及敏感信息窃取。
该恶意软件的架构核心在于其模块化设计:主程序仅作为加载器(Loader)存在,真正的恶意指令集则封装在名为“dex.module”的动态加载模块中。这种设计使得攻击者能够根据地理位置或目标类型,灵活地远程下发不同功能的恶意插件。
值得注意的是,该变种引入了以下关键技术:
一是转向去中心化通信。TrickMo 彻底放弃了传统的 C2 服务器架构,转而使用 TON(The Open Network)去中心化网络进行命令控制。攻击者通过 .adnl 后缀的终端节点进行通信,并结合 DNS-over-HTTPS (DoH) 技术加密所有 DNS 查询。
二是内网渗透能力。这是本次升级中最危险的功能。被感染设备现在具备了 HTTP 探测、DNS 查询及 Ping/Traceroute 等网络侦察能力,甚至能建立 SSH 隧道并运行 SOCKS5 代理。这意味着攻击者可以将受害者的手机作为“跳板”,绕过银行的风控系统,使恶意流量看起来完全源自用户的合法网络环境。
攻击组织的战术特征
虽然目前尚未明确单一的攻击组织,但从其预留的 Pine Hooking 框架接口及 NFC 相关权限声明来看,该组织具备极高的战术规划能力。这些功能虽然在当前版本中处于休眠状态,但显然是为未来的“动态升级”预埋了伏笔。这种“按需激活”的策略,使得防御者极难通过静态特征分析彻底根除威胁。
安全建议与 Solar 经验分享
类似攻击近年来明显增加,移动端已成为黑产获取高价值凭证的核心战场。针对此类威胁,Solar 应急响应团队建议:
- 强化权限管控:企业在开发移动端应用时,应重点监测无障碍服务(Accessibility Services)的滥用情况,并针对可疑的权限申请行为触发报警。
- 部署动态风控:由于攻击者利用受害者设备作为代理绕过风控,银行及金融应用应加强对异常网络环境(如非预期的代理连接)的识别,而非仅依赖简单的 IP 黑白名单。
- 增强终端监控:对于企业级移动办公设备,建议部署具备深度行为检测能力的移动安全解决方案,重点关注非应用商店来源的 APK 安装行为及异常的后台流量。
- 关注威胁情报:针对 TON 网络等新型通信协议的异常流量分析,应纳入企业的安全监测范畴,防止攻击者利用新兴技术躲避传统防火墙审计。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com