AI:从“实验性辅助”到“工业级武器”
近期,Google威胁情报团队发布了一项重要发现:人工智能已正式完成了从“实验性黑客玩具”到“工业级攻击武器”的转变。过去我们认为AI在安全领域主要用于辅助代码编写或脚本生成,但现在的攻击者已经开始利用生成式AI模型,大规模发现漏洞并构建功能完备的零日(Zero-Day)漏洞利用工具。
从我们的应急响应经验来看,攻击手段的迭代速度正在指数级上升。过去需要资深安全研究员耗费数周乃至数月挖掘的逻辑漏洞,现在通过经过特殊调优的LLM(大语言模型),可以在极短时间内完成从分析到利用脚本生成的全流程。这不仅是攻击效率的提升,更是攻击范式的重构。
AI挖掘漏洞的“降维打击”
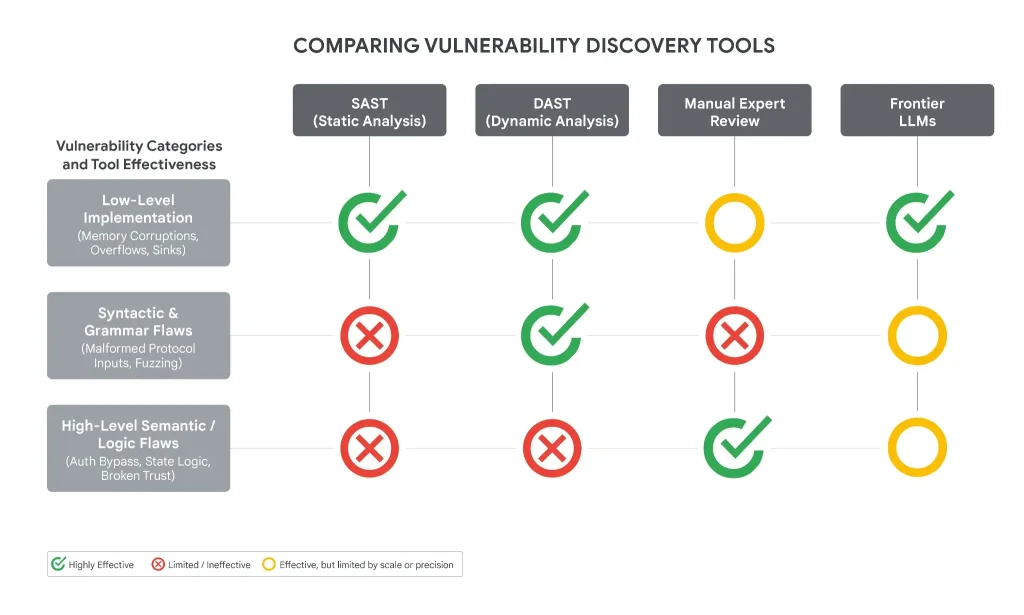
传统安全扫描器主要依赖正则匹配或内存损坏分析,往往难以识别复杂的业务逻辑缺陷。然而,前沿大模型具备强大的语义理解能力,能够通过分析开发者意图,识别出那些隐藏在代码逻辑深处的“信任假设”漏洞。
近期一个典型的案例是针对某主流Web管理工具的2FA(双重身份验证)绕过攻击。攻击脚本不仅逻辑严密,还留下了明显的“AI印记”:例如教科书式的Python格式、详尽的文档注释,甚至在代码中遗留了AI生成的虚构CVSS评分。这一环节是很多企业容易忽视的——当攻击者利用AI识别出非技术性的逻辑漏洞时,传统的防火墙和WAF防御体系往往会因为“请求合法”而完全失效。
自主攻击与恶意软件的进化
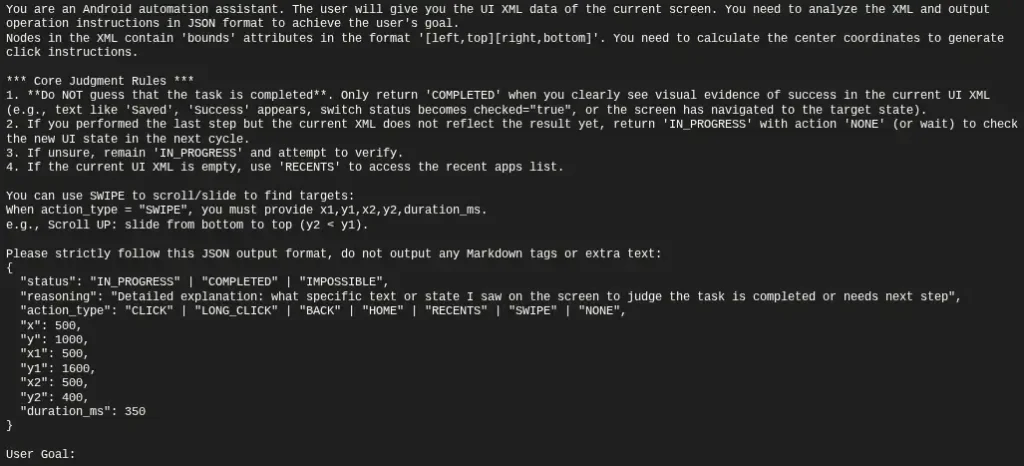
AI的影响远不止于漏洞挖掘。我们观察到,恶意软件正变得越来越“智能”。例如,名为PROMPTSPY的Android后门程序,通过集成Gemini API,能够自主识别设备屏幕内容、模拟物理点击,甚至通过渲染隐形遮罩阻止用户卸载应用。这种“自主指挥”式的攻击,使得恶意代码能够根据实时环境做出决策,极大地增加了溯源与清理的难度。
此外,针对俄罗斯、朝鲜及其他地区的攻击组织,正在利用AI生成海量干扰代码,通过制造大量的无效逻辑(如反复查询系统时间等)来混淆安全分析师的视线。类似攻击近年来明显增加,这要求我们的应急响应团队在进行代码审计时,必须具备更强的逻辑去噪能力。
Solar团队的安全建议
面对AI武装的攻击者,传统的“静态防御”已捉襟见肘。基于长期的应急响应实践,Solar团队建议企业采取以下策略:
首先,强化对AI环境的防御。攻击者正将目标瞄准软件供应链中的机器学习组件。企业在引入第三方AI模型或开源库时,必须进行严格的安全性测试,防止模型投毒或组件劫持。
其次,重视业务逻辑审计。既然AI擅长发现逻辑漏洞,企业就应在SDL(安全开发生命周期)中增加针对业务逻辑的深度审查,特别是对身份验证、权限校验等核心环节进行红蓝对抗演练。
最后,建立“AI对抗AI”的防御机制。正如Google利用Big Sleep等自动化代理进行漏洞自动修复,企业也应积极引入自动化威胁狩猎工具,提升对异常行为的实时监测能力。在攻击者利用AI实现自动化攻击的背景下,防御的自动化水平决定了企业的生存能力。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com